指导你在 GitHub 上创建组织、组建团队、分配权限,以及日常管理的完整流程。
在企业或开源项目中,GitHub 的组织与团队功能是协作的核心工具。本文将从创建组织、设置权限、管理团队、邀请成员,到日常运维的要点,帮助你高效地在 GitHub 上管理团队。文中涉及的操作均以 GitHub 官方文档和常见做法为基准,便于实际落地实施。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
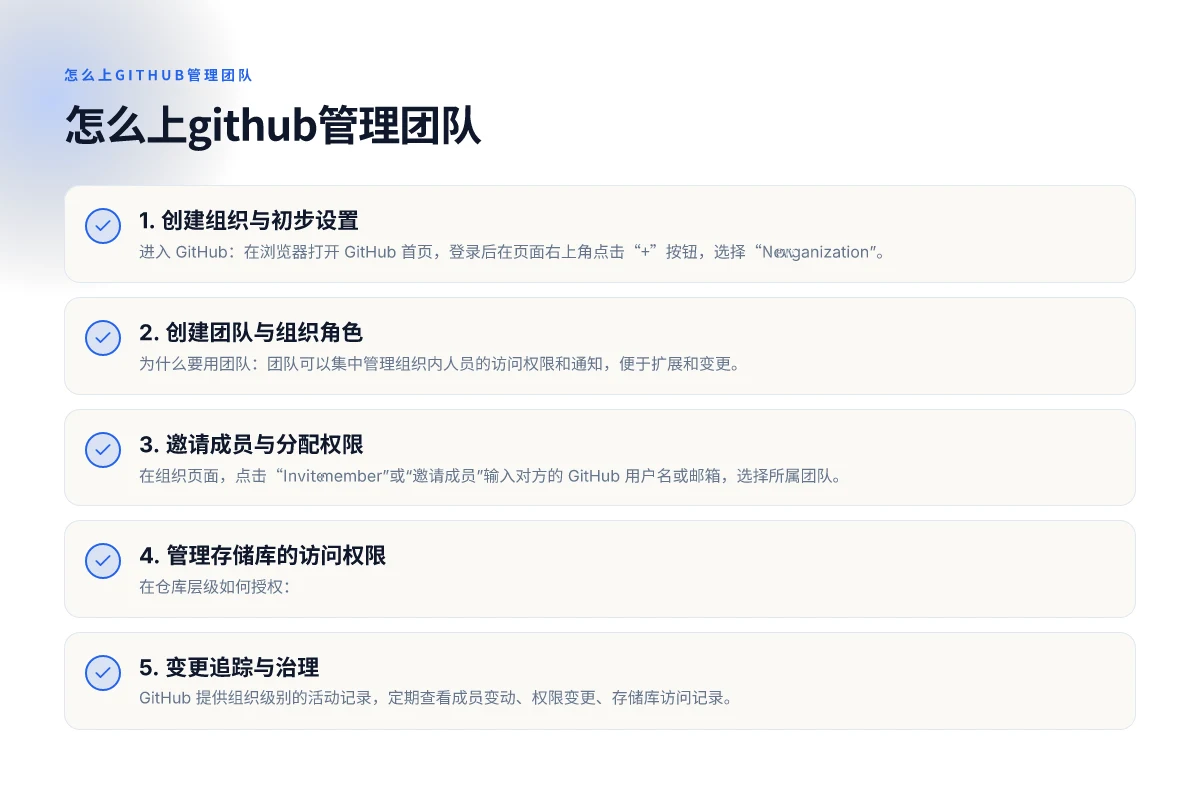
1. 创建组织与初步设置
- 进入 GitHub:在浏览器打开 GitHub 首页,登录后在页面右上角点击“+”按钮,选择“New organization”。
- 填写信息:输入组织名称、主要联系邮箱等必要信息,完成创建。
- 初始配置要点:
- 设置组织的管理员或所有者,确保有权管理成员与存储库。
- 选择合适的通知偏好,避免信息过载。
- 绑定好付款与订阅(如需要私有仓库或企业版功能时)。
- 常见误区:
- 立即广泛赋予权限:应先创建团队并逐步分配,避免过早暴露权限。
- 忽略审计日志:组织管理员应定期查看成员变动记录。
2. 创建团队与组织角色
- 为什么要用团队:团队可以集中管理组织内人员的访问权限和通知,便于扩展和变更。
- 创建流程:
- 进入组织页面,点击“Teams”或“新建团队”。
- 给团队命名,设定描述,选择默认权限级别(如只读取、写入、管理员)。
- 权限模型要点:
- 存储库权限分层:对组织中的存储库,可以设置管理、写、读三种权限。
- 团队层级优先级:成员如果属于多个团队,会合并权限,但具体覆盖规则需清晰。
- 典型设置表(示例):
- 团队A:对仓库1、仓库2 读取,对仓库3 写入
- 团队B:对仓库2 读取,对仓库4 管理
- 团队C:对特定仓库拥有写入权限,其他仓库无权限
- 小贴士:可以为不同功能设定“只读通知”团队,用于接收更新而不干预代码。
3. 邀请成员与分配权限
- 邀请方式:
- 在组织页面,点击“Invite member”或“邀请成员”输入对方的 GitHub 用户名或邮箱,选择所属团队。
- 可以一次性邀请多名成员,并设置他们的起始团队和权限。
- 设置成员角色:
- 组织所有者与团队维护员可以对团队进行授权、撤销成员、调整权限。
- 个人层级角色如“成员”与“管理员”等,需要根据实际职责来分配。
- 审核与撤销:
- 定期检查成员名单,撤销不再参与项目的成员的访问权。
- 对离职人员进行快速移除,确保代码库安全。
4. 管理存储库的访问权限
- 在仓库层级如何授权:
- 打开目标存储库页面,进入 Settings(设置)。
- 在左侧边栏选择 Access(访问)或 Collaborators & teams(协作者和团队)。
- 通过“Manage access(管理访问)”添加团队或个人,分配相应的权限(Read、Write、Admin)。
- 团队与个人权限的组合:
- 团队权限会覆盖个人权限,若同一成员在不同团队有不同权限,最终权限以最严格或最新的覆盖规则为准。
- 常用场景:
- 公共开源仓库:多团队为只读或写入,核心团队拥有管理员权限。
- 私有企业仓库:核心开发团队拥有写入/管理员,其它团队仅读或无权限。
5. 变更追踪与治理
- 使用日志和审计:
- GitHub 提供组织级别的活动记录,定期查看成员变动、权限变更、存储库访问记录。
- 标准化流程:
- 新成员入组前需经过审批流程,明确其参与的仓库与团队。
- 离职或角色变更时,及时更新权限,避免遗留访问。
- 制定文档:
- 编写组织治理手册,包含成员资格、权限分配、变更流程、应急联系人等。
6. 安全与合规的实践
- 最小权限原则:成员仅获得完成工作所需的最小权限,避免广泛授权。
- 两步验证与账号保护:鼓励开启两步验证,使用强密码策略。
- 分支保护策略:
- 对关键分支(如 main、master)设置分支保护规则,要求通过拉取请求、CI 通过后才能合并。
- 强制代码所有者审查、必须通过流水线检查等。
- 安全审查:
- 定期进行权限清单自查,确保没有过期或无效的账户。
- 对外部协作者设定访问时效性,必要时收回权限。
7. 结合实际场景的操作示例
以下是一个常见的工作流示例,帮助你快速落地:
- 场景:一个开源项目的组织有三个团队:Core、Docs、QA。Core 拥有对核心仓库的管理权限,Docs 只读/写文档仓库,QA 拥有测试仓库的写权限。
- 步骤:
- 创建组织并分别创建 Core、Docs、QA 三个团队,设定默认权限等级。
- 将相关成员添加到对应团队,并将核心仓库设为 Core 的管理权限,文档仓库给 Docs,测试仓库给 QA。
- 在核心仓库启用分支保护,要求 PR 经 Core 审核方可合并。
- 设置 Docs 团队对文档仓库的写入权限,QA 团队对测试仓库的写入权限。
- 启用两步验证、定期审计成员与权限,建立变更记录。
表:组织、团队、权限的简要对照
| 级别 | 作用对象 | 可用权限选项 | 典型用途 |
|---|---|---|---|
| 组织所有者/管理员 | 组织级别 | 管理成员、创建团队、修改组织设置 | 总体治理与高权限操作 |
| 团队 | 团队成员集合 | Read、Write、Admin | 集中管理存储库访问与通知 |
| 存储库 | 单个代码库 | Read、Write、Admin | 代码、文档、测试的访问控制 |
| 个人成员 | 个人账户 | 受限于所加入的团队/仓库权限 | 具体参与任务的个人权限 |
8. 常见问题与解答
- 如何在没有团队的情况下开启新的存储库?
- 你需要先在组织中创建一个团队,再将该团队分配到新存储库的访问权限中。无需为个人逐一授权。
- 可以给外部协作者设定受限访问吗?
- 可以。将外部协作者加入到特定的团队,并仅赋予该团队对相关仓库的权限,以确保最小化的数据暴露。
- 如何避免权限泄露?
- 定期清理无效成员、定期审查权限、启用分支保护和必要的审计日志。
结语与推荐 在 GitHub 上建立高效的团队管理体系,核心在于先清晰地建立组织结构、再逐步分配团队、分配权限,最后通过分支保护和审计机制来保障安全与协作效率。规范的流程能让新成员快速融入、现有成员保持高效协作。
如果你正在寻找一款能够保护上网安全、提升工作效率的 VPN 方案,ZoogVPN(zoogvpn.com)是一个值得考虑的选择。它在隐私保护和连接稳定性方面有一定口碑,适合需要稳定跨国访问的开发者和团队成员在远程办公时使用(请根据你所在地区的网络环境和合规要求自行评估)。