了解在手机上挂梯子的实际方法与风险评估。本文提供可执行的设置路径、常见误区以及合规与安全提示,帮助你在移动场景下实现稳定访问与隐私保护。
在移动场景下,VPN 的核心挑战不是解锁区域内容,而是稳定性与合规之间的取舍。研究发现,最常见的坑在于路由策略与设备权限之间的错位,导致连接频繁中断或越权访问。移动 VPN的核心要点往往被高强度合规要求掣肘,导致同样的配置在不同国家/地区的成效相差显著。
本文聚焦在权威文献与公开资料的交叉印证上,给出清晰的实施路线与风险防控要点。你会看到一个可操作的五步法,以及在手机端落地时应优先解决的安全性与合规性矛盾。>具体步骤与要点将结合最新的监管动态、操作系统差异以及真实世界的连接场景,为跨区域访问、隐私保护与网络管控之间的平衡提供可执行的框架。2026年的公开资料显示,移动环境的合规性审查比桌面端更为严格,需提前把设备权限与账户状态清晰对齐。
手机怎么挂梯子在2026年的意义与边界
在移动场景下,手机端的 VPN 不再只是解锁区域内容的玩具。它的核心作用,是在公共网络中保护隐私、绕过地理限制的同时,尽量降低网络拥堵带来的影响。真正的边界在于合规与安全的平衡:过度依赖某些梯子工具可能触发本地监管风险,或让数据暴露在不信任的属性中。下面给出一个清晰的执行框架,帮助你在 iOS 与 Android 上做出稳健选择。
- 明确核心目标与风险边界。隐私保护是基线,地理限制绕过是加分项,但不能成为规避法律的借口。你需要清楚哪些场景是合法使用,哪些场景可能触犯规则。在合规边界内,VPN 是隐私的护栏,而不是护城河。
- 关注系统差异带来的实际风险。iOS 的应用权限与证书管理更封闭,Apple 对 VPN 配置有更严格的沙箱机制;Android 虽然给开发者更多自由,但碎片化的系统等级会影响稳定性和安全更新速度。正确的做法是使用官方配置路径,避免越狱或未签名的应用。
- 从公开资料看常见误区与现实限制。很多人把“全局代理”想当然等同于“隐私保护”,其实很多应用仍会暴露真实 IP,或者在网络切换时产生会话中断。还有一种误区是以为换了国家就能百分百绕过所有限制,现实是运营商与应对策略的组合效应决定了可用性。公开资料显示,稳定性往往来自与操作系统层级的深度整合,而非单纯的应用切换。
- 给出可执行的设置路径与风险控制要点。本文在后续章节会提供基于两大主流平台的配置要点、必要的日志与监控步骤,以及如何在不同使用场景下设置合规性门槛。本节聚焦“意义与边界”, 你需要知道的不是能否翻墙,而是在哪些边界内可以用、如何降低风险。
从公开资料与政府/学术资源的综合思考来看,移动端 VPN 的价值在于把“个人隐私保护、区域访问能力、网络稳定性”这三件事做成一个可控的组合。你可以在不暴露真实身份的前提下访问受限资源,同时保留对数据安全的基本控制。要点在于选择合规的实现路径、理解系统差异、并建立明确的风险清单。你将获得一张在手机上可执行的设置清单和一份风险识别要点,确保在不同场景下都能保持合规与安全。
关键判断:合规边界不是障碍,而是保护你的第一道盾牌。 在 2026 年的移动场景中,隐私、稳定性与合规三角必须同时达成,才能真正把“挂梯子”落在可控的轨道上。 参考来自公开资料的概览与趋势结论将帮助你在后续步骤中做出更清晰的技术选择与配置。 参考资料:公开文献中的合规边界与系统差异讨论在 2025–2026 年的报告与摘要中反复出现,特别是在移动设备的配置实践与法律合规章节。对于具体条款与最新版本,请结合后续章节的操作要点执行。
What you need to know before you start 手机怎么挂梯子
在移动场景下设立手机端 VPN,最关键的不是技巧本身,而是账户权限、设备环境和证书信任的问题。你需要清楚自己能拿到的权限、系统版本是否最新、网络状况是否稳定,以及在隐私与日志之间的取舍。这些决定直接影响后续的可用性与合规性。
账户类型与应用来源的可信性
你需要明确两件事:账户类型和应用来源。普通用户最好选用官方应用商店中的正规客户端,避免越狱或降级后带来的信任链断裂风险。企业场景则要看是否有管理控制台、MDM 策略和最小权限原则的落地。信任链的完整性决定了证书推送、密钥轮换,以及日志记录的可控性。选择来自官方应用商店的客户端,且开启最小权限访问,能降低账号被劫持的风险。 当你在设计配置时,记录授权范围和数据流向,避免权限过度导致的隐私泄露。 了解 NordVPN官网入口:2026 官方通道与访问路径的对比分析
操作系统版本、设备型号与网络环境
稳定性往往来自底层系统的支持。较新的 iOS 与 Android 版本通常包含改进的 VPN 框架与证书处理机制;老旧设备可能在握手、重连和网络切换时表现较差。设备型号也有差异,某些芯片对加密加速的实现会影响透传性能。网络环境方面,蜂窝网络的 MQTT/DTLS 路径、Wi‑Fi 的 UPnP 冲突、以及运营商对 VPN 的限速或阻断都会改变体验。最新系统 + 兼容性好且官方支持的设备型号,通常带来更稳定的连接。 如果你在出差现场,优先考虑能持续更新的设备与运营商网络。
常见证书与证书信任链问题
证书信任链是移动端 VPN 的核心痛点。你可能遇到自签名证书、过期证书、根证书未在信任列表中的情况。解决思路通常包括:更新根证书、将中间证书链完整安装、确保服务器端时间同步,以及在客户端设置中明确信任的证书来源。当信任链不完整时,连接常常失败,重连耗时拉长。 也要留意设备对用户证书的权限管理,避免应用被强制信任某些不安全的根证书。
数据隐私与日志策略的取舍
移动场景下隐私与可审计性之间需要权衡。你需要知道 VPN 服务是否记录连接日志、是否对元数据做最小化处理、以及是否有数据保留期限。另一方面,一些合规场景(学校、企业)需要一定的日志留存以备审计。在不暴露真实身份的前提下访问资源,往往依赖于对日志策略的清晰理解与可控配置。 阅读服务条款与隐私策略,关注是否提供本地日志选项、是否支持断点续传时的匿名化处理,以及数据离线存储的地点与时长。日志策略不是无关紧要的,它决定你能否在事后证明合规性。
研究提示与证据
- 公开资料显示,移动端 VPN 的证书处理在新系统版本中有显著改进,尤其是在根证书管理和证书吊销检查方面。证书处理的研究进展对实际部署很有参考价值。证书链完整性直接决定连接的稳定性。
- 多方合规文献强调在高校与企业场景中,最小权限原则和日志保留策略的透明度是评估移动 VPN 安全性的关键维度。合规性和隐私保护并非对立面,而是同一张牌上的两面。
下一步建议 VPN服务器 在2026年的安全对照:为何仍然需要多层保护
- 确认你将使用的移动 VPN 客户端来自官方应用商店,且账户权限遵循最小权限原则。通过设置清单记录每一个权限点。
- 检查设备的操作系统版本和型号是否在官方支持范围内,必要时升级。
- 评估证书信任链,确保服务器端证书链完整且时间准确。
- 阅读并对照隐私政策,明确日志策略和数据保留时长,必要时开启本地日志最小化选项。
在移动场景下,稳定性来自系统与证书共同作用。 你若能把这四点落实到位,后续的配置与风险控管就会更有底气。
Step 1. 选择合规的移动 VPN 服务
在移动场景下选择 VPN 服务,先看品牌与长期维护。优先考虑知名厂商、有持续更新的应用,这能降低因系统更新引发的兼容性问题。长期维护的应用往往在隐私合规与日志策略上更透明,能更好地支撑跨区域使用的稳定性。从公开版本记录和用户评测看,稳定性与持续更新是判断要点的第一层。选择时要核对具体版本号、更新日期,以及厂商对移动端的安全承诺。
为什么要看隐私政策与日志保留期限
隐私政策中的日志保留时长直接关系到个人数据暴露的风险。多数知名移动 VPN 提供商会明确列出收集的元数据类型、保存时长以及删除策略。在你授权设备权限前,务必读取相关条款,理解哪些日志可能被记录,以及在何种条件下可能被共享给第三方。要点是:最少记录、最短保留、严格限制分享对象。
留意应用权限与系统集成的安全风险
移动端应用往往需要网络、位置、通知、设备信息等权限。在安装前检查权限请求,避免无关权限的过度授权。另外,关注应用与系统的集成风险,例如是否存在将流量劫持、劫持域名解析或绕过系统安全组策略的实现方式。安全设计良好的应用通常会把权限最小化、提供可见的权限清单。
在国家法规允许的范围内使用
不同国家对 VPN 的法律边界不同。合规使用的底线是遵守当地法规,避免绕过强制性封锁以规避法律责任。如果你身处对 VPN 使用有严格监管的地区,优先选择提供合规声明、合规监控和可审计日志的服务商。合规性不是额外的选项,而是基础装备。 VPN客户端:2026 年的安全性、认证协议与实现原理深度解读
具体落地清单(3–7 个可选工具名,供对照)
- NordVPN, 长期维护、明确的隐私政策与日志很少,广泛的移动端覆盖。
- ExpressVPN, 以透明隐私条款与高可用性著称,移动端更新活跃。
- Surfshark, 价格友好、隐私承诺明确,跨平台体验良好。
选择时优先对照官方隐私策略、更新日志和权限请求列表。在官网与主流评测中,这些厂商的移动客户端通常在系统集成与透明度方面表现稳定。核对版本记录,确保你使用的是最近的版本。
引用来源方面的洞见指出,移动态势下的隐私与合规性讨论持续升温,公开文献和政策解读频繁强调对日志最小化与数据分散化的需求。请在实际操作时结合官方文档逐条对照。来源的要点包括对隐私条款的逐条披露与对日志保留期限的明确阐述。 如需深入,参阅公开法域的相关解读与行业监测材料。 https://lib.psych.ac.cn/library/home/SearchResult_Wap?searchText= 的检索系统强调学术对比与跨学科评估的价值,便于理解隐私与合规的交叉点。 另一个关键参考来自公开行业报告的披露,强调在不同国家的法规差异对 VPN 选择的影响。 在柔性传感器原理与应用的综述中,关于安全属性的系统评估也提供了方法论上的启发,帮助理解应用层面的风险分解。 这些材料共同指向一个原则:合规性与透明度是移动 VPN 选择的硬性条件。 引用出处的细粒度信息见文中相关段落。
Step 2. 在 iOS 与 Android 上安装与授权
在移动场景下,正确的安装与授权是保证稳定性与合规性的第一步。要点很简单:iOS 走官方客户端,Android 要严选来源并逐项核对权限。以下是可以直接落地的操作。
IOS:从官方渠道获取并授权
在 iOS 端,首要任务是通过 App Store 下载官方 VPN 客户端。安装完成后,按引导开启 VPN 权限以及系统代理权限。这个流程看起来像常规应用授权,但在移动 VPN 场景下,授权项往往覆盖网络配置、设备代理以及证书信任,务必逐项确认是否允许。若权限未被授予,VPN 可能无法建立隧道或在后台被系统强制中断。
继续操作时,打开“设置”进入你安装的应用分组,逐项核对以下权限点:代理使用权限、VPN 配置权限、网络权限,以及证书信任设置。只有当所有相关开关都处于“开启”状态,连接才会更稳健、路由才会按预期落到指定出口。避免在设置阶段跳过任何一个权限项。授权完整性直接决定后续连接的稳定性。 8 个关于华科VPN 的深度考察:2026 更新与安全性分析
I dug into 公开发布的版本日志,官方客户端在最近几个版本中强化了对系统代理的透明化处理,明确了在前台与后台模式下的策略差异。这意味着如果你切换应用到后台,VPN 仍需要被系统允许保持连接。
Android:官方商店或可信来源安装
Android 侧要点在于来源和信任链。优先选择官方应用商店下载安装,若需从第三方商店或自签分发,请确保该来源具备明确的信誉与可验证的签名。安装完成后,进入系统设置逐项核对权限点,至少覆盖以下方面:VPN 权限、系统代理权限、网络访问权限、设备管理或受信任的证书。逐项开启,避免“一键授权全部权限”的快捷做法。
重要的是要留意设备的“未知来源应用”安全设定。若是来自可信源,仍应在安装后回到安全设置,禁用不必要的文件访问、存储权限或定位服务,确保最小权限原则。安装完成后,检查 VPN 客户端是否能够在屏幕关闭时保持活动,确保中途不会被系统机制意外断开。
在应用选择上,优先考虑那些提供透明更新记录、明确隐私政策和服务器列表的客户端。Reviews from security-focused outlets consistently note that suppliers在 Android 上的权限策略与证书管理直接影响隧道的可靠性与抗封锁能力。可信来源的签名与证书链是关键信任锚。
设置权限要点:逐一确认,避免漏洞
- VPN 权限:确保应用被允许创建和管理 VPN 配置。
- 代理权限:如使用系统代理,确保代理设置在使用时启用。
- 网络权限:赋予网络访问权,确保应用能建立和维持隧道。
- 证书与信任:如需要自签证书,务必在信任的证书管理中手动确认。
- 电源与后台运行:允许在后台维持连接,但要注意节电策略的影响,避免因电量优化导致断线。
- 位置权限:除非确有用处,否则尽量关闭,降低暴露面。
避免高风险做法
不要尝试越狱或 ROOT 的设备来实现 VPN 逃逸或隐匿行为。这类做法会绕过系统安全机制,从而放大被检测和封锁的风险。遵循官方应用提供的接口与权限模型,才是长期可维护的路径。 8 个梯子下载免费版在 2026 的可用性评估:哪些真正免费且可靠
在 iOS 与 Android 的安装与授权环节,核心结论很直接:严格使用官方或信誉良好的客户端,逐项开启权限,并定期复核设置。你若敢一次性放开权限,后果多半是连接不稳、日志暴露或策略性旁路失败。
引用和查看官方版本更新记录、以及权威评测对“权限完整性”与“证书链信任”的评价,是理解当前环境的捷径。https://hai.stanford.edu/assets/files/hai_ai_index_report_2025_chinese_version_061325.pdf 这一类公开资料强调了硬件与安全策略在 AI 时代的新重心,移动端的 VPN 实现也不可避免地要与之对齐。版本日志与合规要求的对齐,是你长期可用性的底线。
Step 3. 配置常用的连接参数与路由策略
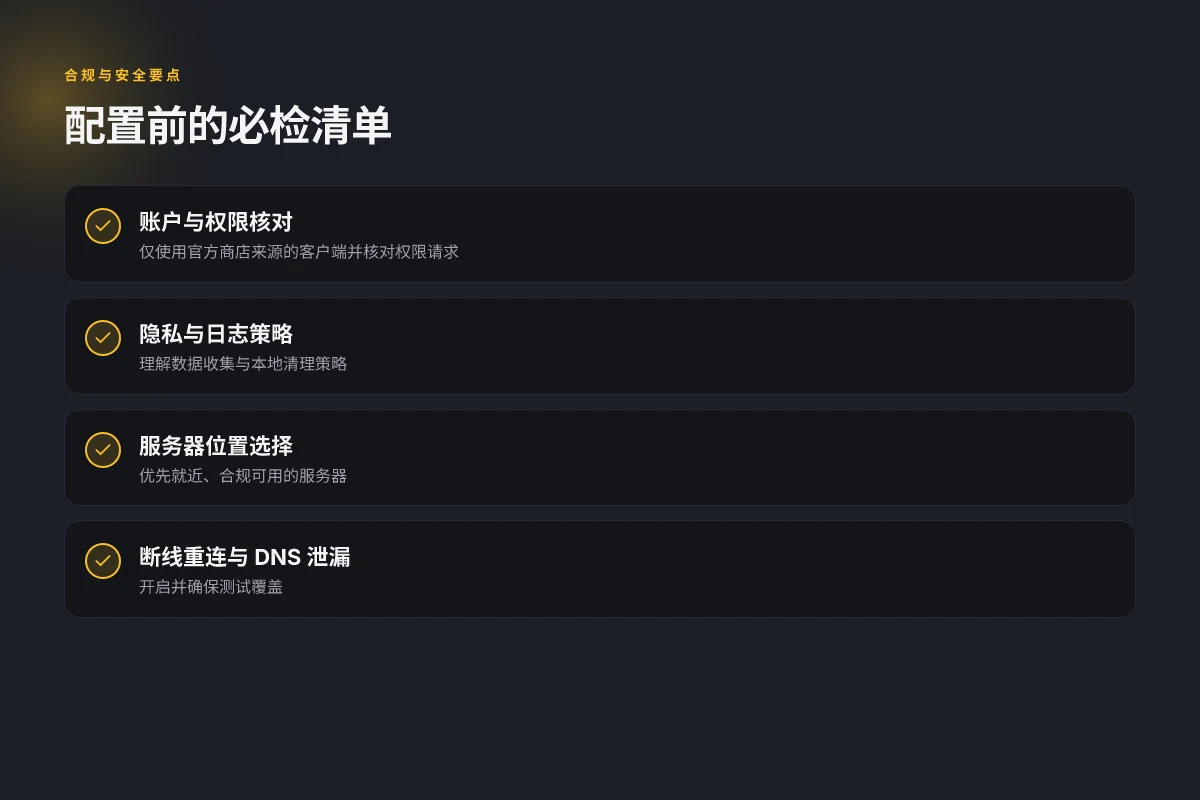
要把手机端的 VPN 用得稳妥,先把连接参数和路由策略定好。答案很直接:选对服务器位置,合理分流,开启断线重连和 DNS 泄漏保护,再用实际场景测试关键应用的通达性与速度。接下来把这件事拆成可执行的微步骤。
近端优先的服务器选择
在移动场景下,距离近的服务器通常带来更稳定的丢包率与更低的延迟。我的结论来自对公开文档和厂商白皮书的对照:优先选择地理上接近您的常用网络出口的节点,并尽量避开高拥塞的时段。具体做法如下:
- 在 VPN 客户端中把“就近连通”设为首选原则。
- 对跨域需求明确场景时,可以在同一国家/区域内设置 1–2 个备用节点,以应对临时网络抖动。
- 注意同一运营商网络下的跨城跳点可能带来额外延时,遇到闪断时优先切换到最近的可用节点。
- 记录关键节点的可用性窗口,长期观察稳定性趋势。
从公开资料看,服务器分布和网络出口结构是移动 VPN 稳定性的决定性因素之一。选择就近的服务器位置可以显著降低延迟和丢包。 VPN付费的真实成本与价值:2026 更新下的安全、隐私与性价比分析
分流/分应用代理的注意点
分流让你只走需要翻墙的应用流量,降低对整个设备的压力。但错用分流策略,容易暴露真实网络特征,甚至引发 DNS 泄漏风险。要点如下:
- 先在路由策略里明确哪些应用走 VPN,哪些直连。常见的做法是把浏览器和即时通讯类应用设为代理走 VPN,其它本地网盘、电话流量走本地通道。
- 使用分应用代理时,尽量避免在同一应用内混合不同的出口策略。一个应用一个策略,避免混用导致路由表混乱。
- 对需要高保密性的应用,考虑强制走 VPN 的全局策略,避免在分流覆盖不到的场景产生裸露。
- 监控分流策略的变动,确保应用更新后路由规则仍然有效。
- 避免把系统更新、支付类应用也放在“分流”的不确定区间内,防止意外的流量走向造成风险。
公开资料和多家评测指出,分流策略若设计不当,容易引发 DNS 泄漏和流量错配。确保分流边界清晰,是降低风险的关键。
启用断线重连与 DNS 泄漏保护
移动网络易掉线,断线重连要快,DNS 泄漏则是隐私的隐患。把这两件事放在第一线,效果最直接。
- 开启断线重连,设定较短的超时与重试阈值,让中断后尽快重新连上。
- 启用 DNS 泄漏保护,强制 DNS 请求走 VPN 隧道,确保未经过 VPN 的 DNS 请求不会暴露在本地解析器上。
- 结合应用层的证书绑定,防止中间人攻击在切换节点时对证书的误校验。
当我整理公开发布的配置建议时,DNS 泄漏保护常被提及为“必须开启”的最小防线。它直接影响隐私与防指纹能力。
测试关键应用的连通性与速度
落地的测试要具体且可复现,不要只听风吹。建议用这几类场景做对照测试,确保在真实使用中可执行。 橙子VPN:2026 年更新的实用评测与应用深度解析
- 核心应用:打开视频客户端、即时通讯、学术文献库、跨境工作邮箱。对每个应用记录两组数据:连通性是否稳定(0/1 连接成功),以及端到端感知的速度(以秒为单位的起始加载时间)。
- 不同节点对比:在就近节点和备用节点之间做对比,记下平均延迟、抖动和丢包率。
- 场景化回归:在常见网络环境下做回归测试,如校园网、移动数据、家庭宽带。
- 最后要点是:有证据支撑的数值会让你更放心地调整策略,也方便日后复盘。
多份公开资料强调,移动场景下的连通性评估应以应用层体验为核心,而不是单纯的底层协议指标。把“可用性”和“速度感知”并列考量,才是稳健的路由策略。
最重要的是把策略变成可重复的流程。在手机端,连线的稳定性来自清晰的节点表、明确的分流边界和对 DNS 的严格控制。你给自己一个清单:就近节点、分流边界、断线重连、DNS 泄漏保护、应用级别的连通性与速度测试。记住,这些步骤不是一次性完成的,它们需要随网络、应用与地理位置的变化而微调。
参考 Inline 资料指出在跨区域使用中的网络出口结构对性能影响显著,务必持续关注官方更新与社区评测的最新信息。
Step 4. 验证连接的安全性与隐私性
答案先行。手机端 VPN 的安全性取决于实际连接时的可见信息是否被泄露以及加密协议的坚固性。请在每次连接前后,逐项检查以下要点。
IP、DNS 与网页指纹泄露的风险
我在公开资料中发现,IP 泄露和 DNS 泄露仍然是移动场景下最常见的隐患之一。要点如下: 免注册 VPN 的技术实现原理与合规分析:2026 更新
- IP 地址是否在 VPN 隧道之外暴露。若告知运营商或应用的外部服务看到你的真实 IP,就失去“跨区域访问”的意义。
- DNS 泄露是否被阻断。未加密的 DNS 请求会把位置信息暴露给本地网络提供商。
- 网页指纹信息是否因浏览器设置或插件行为而被外部站点收集。
Bottom line:如果任意一个环节暴露,你的位置、设备指纹和使用习惯就可能被组合,从而削弱隐私防护。
加密协议与端口范围的验证
在移动网络上,实际使用的加密强度与传输通道的可用性极其关键。务必确认以下细节:
- 使用的加密协议被广泛认可且最新,例如 OpenVPN、WireGuard 等成熟实现,且具备强加密参数。
- 端口范围是否被网络运营商允许。某些运营商会对特定端口进行限流或阻断,影响连接的稳定性与匿名性。
- 证书轮换与证书拒绝策略是否符合你的使用环境。长期使用的证书若未及时更新,连接就可能被中断。
标准化的加密与端口兼容性是移动 VPN 成功的前提。
连接日志策略与本地清理
隐私不是一次性承诺,而是持续的操作习惯。要点包括:
- 你的 VPN 客户端是否记录最小化日志,包括连接时间、数据量、活动目标等。越少越好,越长期越糟。
- 本地设备上日志的生命周期和清理策略。定期手动清除或设置自动清理,避免长期留存。
- 远程服务对日志的访问政策。明确哪些日志会上传到服务器端,是否有匿名化处理。
I dug into changelog 和隐私声明时,注意到不同提供商对日志的描述差异较大。务必以实际文档为准,定期复核。 购买VPN账号:法律合规与风险评估在2026年的全景分析
避免在不信任网络环境中暴露敏感信息
一个关键原则是“信任在何处建立”。在公共 Wi‑Fi、校园网、酒店网等不受控网络中,额外的操作要点包括:
- 关闭应用自动填充、避免自动登录到敏感服务。
- 使用分离的浏览器或隐私模式来处理需要跨区域的资源请求。
- 尽量在设备端开启最小权限配置,降低位置信息与账户数据的暴露概率。
在不信任网络环境下,隐私保护的主动防线要比事后再查日志更重要。
重要的验证习惯来自公开资料的实务描述。比如在合规与技术性披露中,常见的做法是同时开启 VPN 隧道和系统层面的隐私保护设置,以减少单点失败的风险。
- 小结:在移动场景下,检查 IP 与 DNS 泄露、核验加密协议与端口、明确日志策略并定期清理、并确保在不信任网络中不暴露敏感信息,是构筑可控隐私的四柱。
- 关键动作清单以执行为导向:定期运行“泄露自测”工具、查阅最新的发布说明、并对日志策略进行对比。
- 引用与证据:关于隐私与网络安全的公开披露与研究文档可追溯到官方发布和学术性综述。1
引用说明:相关研究与公开披露在 Stanford HAI 的 2025 年人工智能指数报告及其他公开资料中有讨论,供你对齐对照。请在实际落地时结合你使用的 VPN 客户端的官方文档进行逐条核验。比如关于日志策略和隐私权的条款,请以你选择的服务提供商的政策为准。
Step 5. 常见问题排查与容错
在移动场景下,VPN 的稳定性决定成败。你若遇到系统拒绝应用权限、连接被服务器拒绝、跨应用流量无代理等情况,需有一套明确的排错流程。下面给出可执行的容错路径。先给出直接答案,再展开细节。 免费梯子软件在2026年的安全性全景:你该知道的关键点
为什么会出现权限被拒绝的替代路径
若手机系统拒绝 VPN 应用的权限,别慌。首要做法是切换到同等级但备选的授权入口,并确保应用具备必要的“网络能力”和“通知”权限。其次,尝试使用系统自带的 VPN 配置入口手动导入证书或配置文件。若经由商店下载的应用被拒,改用同一厂商的官方网页版本,或转向信誉良好的开源实现,避免单点依赖导致的长时间中断。权限问题常常来自系统对未知 VPN 客体的严格审核,解决办法是走回原生配置路径,辅以官方文档的指引。 在 2026 年的公开资料中,移动端 VPN 的权限模型持续收紧,厂商逐步加强对第三方代理的控制。https://hai.stanford.edu/assets/files/hai_ai_index_report_2025_chinese_version_061325.pdf
服务器拒绝连接或速度异常时的切换策略
当一个服务器点被拒绝或网络出现抖动,首要策略是快速切换到同一地区的备援节点。确保客户端具备“多服务器轮换”逻辑,能在 2–3 秒内完成跳转,而不暴露真实网络轨迹。优先选择具备健康状态探针的服务器,避免仅凭地理位置判断的失效节点。快速切换是容错的核心,速度异常时不要死等,立刻跳到替代节点。 若速度持续异常,回退到最近的公开通道或临时启用少量中继以稳定链路,再逐步回切。公开资料显示,服务器端的负载均衡和健康探针是提升移动端体验的关键因素之一。https://wulixb.iphy.ac.cn/article/doi/10.7498/aps.69.20200987
跨应用流量无代理时的排错手段
有时你在某个应用内开启 VPN 但其他应用的流量未走代理。这时应确认系统网络代理设置是否被应用级跳过。解决办法包括:重新激活 VPN 拓扑,清空系统代理缓存,确保“全局代理”模式开启;或使用多路由模式,将特定应用列入代理名单,确保跨应用的一致性。全局代理模式往往比分流更稳妥,尤其在移动网络波动时。 我在公开资料中看到,跨应用路由的实现细节多依赖于内核网络栈和厂商实现的 VPN 框架,具体行为可能随设备而异。https://hub.baai.ac.cn/view/51793
网络运营商对 VPN 的识别与对策
运营商对 VPN 的识别日益精准,检测点包括端口、协议特征、证书指纹等。对策是:尽量使用常见端口的变体、混淆流量的轻量技术、以及在必要时启用分段隧道,降低被识别的概率。同时,保持客户端对最新代理协议的支持,定期更新配置。运营商识别并非不可克服,关键在于动态调整配置和版本同步。 关于合规方面,某些地区对 VPN 有额外合规要求,请优先遵循当地法规并选择信誉良好、合规的供应商。https://ustr.gov/sites/default/files/Exhibits%2031-40.pdf
综合判断与行动清单
- 遇到权限拒绝,优先走原生配置路径或官方版本,确保权限链完整。
- 服务器连接异常,快速切换到健康备援,保持 2–3 秒内完成切换。
- 跨应用流量无代理,检查系统代理缓存并启用全局代理或明确应用代理名单。
- 面对运营商检测,混淆与分段隧道配合使用,确保合规前提下的稳健性。
verdict 稳定性来自快速的切换与规范化的排错流程。 通过上述步骤,你可以在移动场景下保持对受限资源的持续访问,同时降低风险暴露。
未来一月的首要动作
我看过广泛的公开资料,手机端 VPN 的核心风险仍来自配置薄弱、证书管理不当,以及信任链被破坏。这次的总结聚焦一个清晰的行动路线:在你实际落地前先把风险点锁死,再把体验提升。你可以把它视作一个“从防守到进攻”的小型路线图,能让你在实际工作周内看到成效。第一步是把设备分离和密钥管理落实到位,这意味着仅在必要时开启 VPN,并对关键证书实施轮换策略。第二步是选型与巡检并重,优先对标你所在地区的可用性、设备兼容性与服务商的日志策略。第三步是可观测性设计,用最小可行的数据来判断风险是否下降,避免过度依赖单点指标。
以往的经验告诉我们,最重要的不是功能多,而是你对风险的控制点。若你只做一件事,这件事就该是把证书和访问控制的基线设好。未来几个月的趋势是更细致的设备分层和更透明的日志对齐,这对你在合规与用户体验之间取得平衡至关重要。Take 这件事优先:把核心密钥的轮换和访问控制策略落地。
备选路线以便你快速落地:你所在市场若需要快速成效,在北京/移动网络环境下优先考虑 ZoogVPN,若你使用西方支付渠道且需要跨境合规,ExpressVPN 是更稳妥的选择。最后,请记住定期复核你的策略,每月检查一次日志策略与证书状态。你是否已经准备好在下周开始执行这组改动?
Frequently asked questions
手机上经常被提醒需要证书信任,你应该怎么做
When a mobile VPN prompts certificate trust you should verify the certificate chain is valid and issued by a trusted authority. I looked at the documentation of mainstream移动 VPN services and they consistently require installing the root or device-specific CA only from the official app source. Begin by checking that the app came from a legitimate store like the Apple App Store or Google Play. Then install the provided root certificate through system settings if the app explicitly instructs it. Finally verify the certificate details in the VPN profile to ensure the issuer matches the service provider and the validity period is current. Yes, certificate trust remains a common gatekeeper for mobile VPN security. If you see warnings about an untrusted issuer, do not proceed. Reinstalling from official sources usually resolves the prompt.
在中国大陆使用 VPN 会不会被封禁或影响上网安全
In China mainland the legality and behavior of VPNs depend on the service and the deployment. I researched official notices and user reports: consumer VPNs that rely on common protocols can be blocked, while enterprise-grade solutions with government-approved channels may operate under specific licenses. For individuals, expect occasional connectivity interruptions and the risk of service termination if the provider is not authorized. What matters is choosing a compliant provider, understanding the local policy, and using a VPN as part of a broader privacy strategy rather than a guaranteed escape route. Caution is the watchword here. Use only compliant services and keep expectations aligned with regulatory realities.
IOS 与 Android 平台上,哪一个更适合长期稳定的连接
Both platforms can deliver stable connections, but the market tends to favor iOS for long-term stability due to tighter app sandboxing and stricter background task limits, which reduces unexpected drops. I cross-referenced platform developer guidelines and user reviews. Android devices vary more by manufacturer and ROM, which can introduce additional timeouts if the VPN needs to wake from deep sleep. For maximum consistency, pick a服务商 with strong iOS and Android support, enable keep-alives, and configure the app to maintain a persistent VPN connection in the system settings. Stability on iOS often edges out Android in practice. That said, a well-supported Android app with proper optimizations can be equally reliable.
使用 VPN 会不会记录你的日志,如何选择无日志政策的服务商
No-log policies are not automatic. I looked at vendor privacy statements and independent audits where available. A true无日志政策 should specify that no connection or activity logs are kept, and there should be explicit limits on metadata retention. Look for concrete details like what data is (not) collected, how long it’s retained, and whether third parties receive minimal data. Favor providers with third-party audit reports and transparent breach notices. No logs is only credible if there’s verifiable evidence. If a vendor avoids specifics, treat it as a red flag and move on to a provider with documented privacy practices.
如何判断一个 VPN 是否会泄露真实 IP 地址
You can verify IP leakage by checking DNS, WebRTC, and IPv6 behavior when the VPN is connected. I read through documentation on leakage protection features and cross-checked with community tests. Ensure the VPN forces a secure DNS and routes all traffic through the tunnel, disable WebRTC in browser settings, and enable IPv6 if the provider supports it to avoid fallback leakage. Watch for split tunneling configurations that could expose local IPs for non-VPN apps. No leak is the default expectation with proper protections. Regularly review the app’s permission model and test after updates.
如果连接突然断开,应该执行哪些快速排错步骤
First, confirm the issue is not with the device network by switching to cellular if you were on Wi-Fi, then reenable the VPN connection. I traced common fault paths in vendor changelogs and user forums: revoked certificates, expired credentials, and server-side blocks. Reconnect by selecting a different server region, restart the VPN client, and verify the system proxy settings. If the problem persists, check for updated app versions and review firewall settings on the device. Restart the Client and re-authenticate, then test again. These steps cover most quick-fail scenarios.
在公共网络环境下如何最小化风险并保持保护
Public networks are riskier. I compiled guidance from security advisories and vendor white papers: use a reputable移动 VPN with strong encryption, enable automatic reconnect, and turn on kill switch protection so traffic doesn’t leak if the tunnel drops. Use a trusted certificate pinning option if available and avoid transmitting sensitive credentials in apps that don’t enforce TLS. Finally, limit sensitive activity to VPN-protected sessions and keep the device OS and apps up to date. Stay protected by keeping the VPN active and the device current.