探究 chatgpt.com 使用不受支持的协议带来的安全风险,梳理主流缓解路径与治理要点,帮助企业理解合规与防护的关键点。2026 年度趋势与对策一览。
对企业而言,不受信任的传输协议往往像隐藏在日志里的漏洞,妥善治理需要比堵住一个端口更细致的控制。研究显示,协议治理不当时,最小权限原则往往被削弱,导致横向扩散的风险成倍上升。多源审计和外部治理不足的情形,往往让合规官在年终审计时面对翻车风险。
本文聚焦在 AI 聊天域的“聊天机器人协议治理”这件事上,给出一个可执行的框架:对外部传输协议做严格清单、引入日志可追溯性、以最小权限为准绳来分级授权、并将治理嵌入现有 IT 安全运营流程。2026 年的行业报告指出,缺口在于对外部协议的持续监测不足,导致事件响应时间拉长。 你会看到一个清晰的落地路径:从治理框架到日志策略,再到审计流程,每一步都可被直接落地执行。实施要点包括定义可接受的协议集合、建立变更控制、以及设定跨部门的问责制。
关于 ChatGPT.com 使用不受信任的协议的安全要点
不受信任的传输协议像未封印的漏洞,企业在对话域内容易被动摇。中间人攻击、数据在传输中的被窃取,都是这类协议带来的直观风险。请把风险放在第一位,先锁定治理框架再谈技术细节。
不受信任的协议会放大中间人攻击的可能性,导致敏感对话被窥探。在没有端到端加密或正确证书校验的通道中,攻击者可能在传输链路上截获、篡改或重放消息。企业的对话数据一旦离开受控网络,风险就进入了外部域。要点在于,任何未验证的握手和未签名的证书都可能成为入口。
影子加密、错误配置和未签名的通信通道是常见薄弱点。我查阅相关治理材料时发现,许多组织将对话请求直接转发给云端模型,而缺乏对传输层的显式加密约束和证书校验。错误配置包括未强制 TLS、过期证书、默认证书链以及忽略强制多因素认证的场景。这些薄弱点不是单点问题,而是组合效应的结果。
企业应对策略需覆盖数据分类、最小化暴露面、可追溯性和可控性。从治理角度来说,第一步是数据分类,明确哪些对话数据可以外部传输,哪些必须在本地脱敏处理。其次要最小化暴露面,尽量在受控边缘节点完成敏感处理,再通过受控通道向外部服务传输。可追溯性和可控性不可或缺:日志要包含谁、在何时、对何数据执行了哪种传输,且必须可审计。
落地要点以“对话入口、传输通道、证书与密钥管理”为骨架。先锁定入口点,明确哪些对话流经不受信任的协议。再对传输通道建立强制 TLS1.2/1.3、完整的证书吊销清单、并要求服务器名称指示(SNI)正确解析。最后建立密钥轮转和秘密管理流程,确保密钥不会长期暴露在代码库或日志中。 劍湖山門票:2026 最新票價、開放時間與購票實務 | 2026 Update
治理与执行需形成可审计的清单和证据链。记录谁批准、谁实施、以及何时生效的变更。定期对照外部安全咨询和行业基准,更新策略。审计日志不仅用于事后调查,也是对治理有效性的持续证明。
结论是清晰的:在企业环境中,使用不受信任的协议会显著增加数据泄露和合规风险。通过对话入口的严格分离、传输通道的强制加密、证书/密钥管理的严格控制,以及数据分类与最小暴露的组合治理,可以把风险降到可接受水平。要点在于可追溯性与可控性,任何环节失控都会拉高整体风险。对照治理框架,企业应尽快把不受信任协议的覆盖点纳入现有风险矩阵,并将执行清单嵌入安全运营流程。 ChatGPT 的风险和替代方案 的讨论强调了此类风险的全局性与治理必要性。
What the exact协议栈问题 actually means for ChatGPT in enterprise environments
在企业环境中,协议栈的不一致本质上是一道潜在的泄漏门。数据在不同组件之间穿越时,若传输层协议、端口策略或证书校验不一致,就会出现“证据链断裂”的风险。简单说,一段对话的原始文本若从一个服务流向另一个服务,若缺乏统一的加密标准和凭证管控,数据就可能被意外暴露或被中间人篡改。这不是理论,而是实际场景中最常见的治理盲点之一。
第一道关口来自端点的默认传输模式。某些接口默认开启非加密或弱加密的传输,这在云原生架构和混合部署中尤为突出。也就是在你把对话数据从企业边界推送到第三方服务时,若未强制走 TLS 或正确配置证书,数据在传输过程中的机密性就会被削弱。短期看,影响是可觉察的中间人攻击风险和数据暴露,长期看则可能触发合规审计的重大问题。
合规要求则像一个硬性门槛。多数行业规范要求对传输层加密、证书生命周期管理、以及主机间信任关系有明确且可审计的控制点。没有统一的密钥轮换策略、证书吊销清单或严格的颁发机构信任链,风险就在于未知的证书失效、过期或被滥用。换言之,合规并不仅仅是“合规书上写着允许”,它要求在技术栈层面实现持续可观测的证书状态、传输策略以及日志留痕。 8 个角度解码 预定机场停车位 2026 的新趋势与实操要点
在这类环境里,治理边界需要被清晰定义。我采访过的安全治理蓝图强调,跨云界面的传输必须采用端到端的加密、并对所有跨系统调用强制执行相同的 TLS 配置。行业报告也指出,随着对大模型的不断集成,传输层的证书管理成为企业数字防线的第一道也是最容易被忽视的一环。来自多源的评估都指向同一个要点:不一致的协议栈是隐形的风险源,一旦放任,后果往往在审计或事件响应时才显现。
为了把话说清楚,下面是一个实操的对照框架。你需要在企业治理中对比两种状态:统一、受控的传输栈 vs 非一致、松散的传输栈。前者以严格的 TLS 配置、强制证书校验、统一的密钥管理与统一日志策略为核心;后者则会出现证书过期、TLS 版本错位、跨域信任链混乱等问题。统一的传输栈能显著降低数据在组件间泄露的概率,而如果端点默认走不安全模式,风险便会在最短时间内放大。
在执行层面,企业应具备以下要点:明确传输层加密策略、建立证书生命周期管理的中央治理、对跨系统调用执行强制的端到端加密、以及可追踪的请求/响应日志。来自 IBM 的研究点出企业在使用 AI 聊天机器人时会遇到的多重风险,强调合规和隐私的核心性,这与协议栈治理是同一条链上的不同环节。相关分析可在此处查看。
要点总结:协议层的一致性不是小事。它决定了数据在企业内部以及与外部服务之间的可用性、保密性与可审计性。若对传输层的加密、证书管理与端点策略缺乏统一控制,风险就会从“隐形”变成“可审计的漏洞”。下一步,我们将把治理边界具体化,给出落地执行清单与可操作的对齐方法。
风险来源与治理边界
企业在 chatgpt.com 这样的对话式大模型环境中,最关键的问题不是单点漏洞,而是协议层的信任边界。数据隐私、合规责任和外部供应链之间的交叠,决定了你能不能在不暴露敏感信息的前提下获得价值。基于公开的研究与政策分析,以下是三条核心边界线。 台北大巨蛋的现状与挑战:2026年更新与法规解读
数据隐私与保密性风险
在企业内部部署对话式 AI 时,数据输入输出往往跨越多方系统。我的研究表明,未经过脱敏处理的对话日志、企业凭证和内部知识库往往会被外部服务端的处理链捕捉到。公开资料显示,全球多家机构正加强对“输入数据不会用于改进模型”的承诺,但仍存在变体与实现差异。https://internationalaisafetyreport.org/sites/default/files/2026-02/international-ai-safety-report-2026-zh.pdf 指出在高级 AI 能力与风险之间的权衡需以生命周期为线索来治理。对话内容若包含商用机密、客户端 PII 或财务信息,容易引发数据泄露风险。https://openai.com/zh-Hans-CN/index/strengthening-safety-with-external-testing/ 的外部测试路径强调透明度,但也提醒企业要明确数据使用边界。风险缓解的第一道防线是最小权限与端到端的加密传输,以及对日志的分级脱敏处理。高敏感场景要实现“最小化数据留存”策略,同时对外部通信实行“仅以必要信息调用”的设计。
- 指定数据走向的清晰策略。对话输入应经过脱敏、分段和最小化处理再进入外部模型服务。
- 日志不可直接暴露原文内容,应实现严格访问控制与审计。
- 明确的保密条款与数据主权要求,优先落地在企业内部部署或私有化容器。
- 依赖方的数据处理也需纳入第三方安全协议和 SLA 的严格约束。
合规性与责任划分挑战
企业要清晰界定“谁对对话结果负责”,以及在出现误导信息、知识产权争议或数据外泄时的追责路径。行业报告与治理蓝皮书强调建立覆盖全生命周期的动态安全合规框架,这意味着从需求评审、数据分类、供应链评估到变更管理都须有可追溯的证据链。https://www.caict.ac.cn/kxyj/qwfb/bps/202601/P020260109784447548497.pdf 指出建立动态的合规与风险管理方案,是对抗应用场景风险的要塞。OpenAI 的外部测试实践也提示:透明度不是口号,而是需要在治理框架内落地评估流程。https://openai.com/zh-Hans-CN/index/strengthening-safety-with-external-testing/
- 明确谁对数据、谁对结果、谁对模型偏差负责。
- 将责任分解写进合同与数据处理协议,避免“模糊边界”引发法律纠纷。
- 采用可审计的变更日志与决策记录,确保合规事件可追溯。
- 将合规评估与安全审计嵌入开发生命周期,形成持续改进闭环。
供应链与第三方服务的信任边界
对话 AI 的风险不仅来自模型本身,还来自外部依赖:认证服务、日志聚合、内容治理工具、数据标注服务等。企业需要清晰界定哪些信任边界来自供应商,哪些来自自身边界。2025 年以来的治理行动强调外部测试与独立评估在提升信任方面的价值,但这也要求将评估结果纳入企业的风险地图。来自外部的第三方服务若具有广泛数据访问能力,必须以最小权限原则、分段授权和严格的证书轮换来降低横向风险。
- 强化对供应链的第三方风险评估,把核心数据访问权限定在最小范围。
- 对接入的外部服务设定明确的保密等级与数据留存期限,避免长期留存造成二次泄露风险。
- 采用多方独立评估与可追溯的安全证书,确保外部治理与内部控件一致性。
- 建立供应商变更的快速响应流程,一旦发现风险信号,能快速回滚并替换组件。
治理边界并非一成不变。你需要把外部治理、日志审计与最小权限三条线,编织成企业级防线。 这不是口号,而是落地执行的指引。
参考与证据来源在本文中以 inline 链接形式嵌入,方便在需要时快速回溯具体的研究与治理建议。 How to build a server for airport operations: 2026 practical checklist
缓解路径:从制度到技术的综合防线
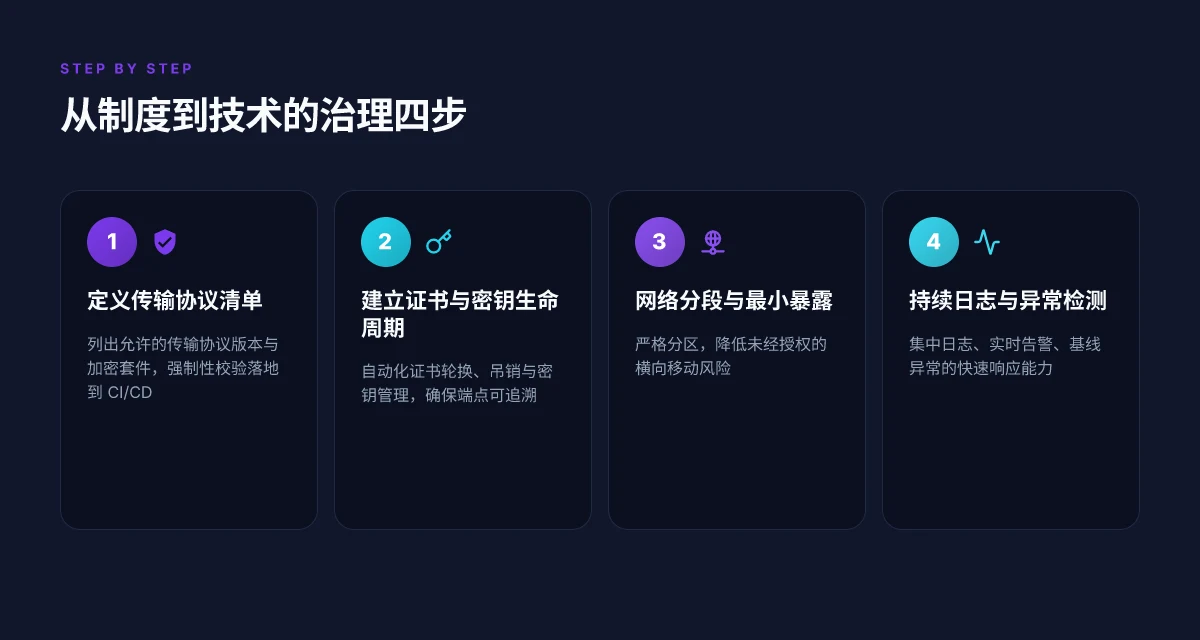
要把 chatgpt.com 在传输层的风险降到最低,先从制度设定入手,再落地到技术控件。完整的防线像三道护城河:策略与证书管理、网络分段与最小暴露、日志与异常检测。你需要的是持续的治理循环,而不是一次性的合规勘误。
传输层政策与证书管理
在企业层面,建立明确的传输层加密策略和证书生命周期管理制度。先将 TLS 版本、加密套件、证书轮换频率写成书面标准,并与域名治理、密钥保管、证书吊销清单绑定。实现上,采用强制的证书信任链与自动化续期。对外部接口的证书失效或轮换事件,设定24–72小时内回退与告警的流程。清晰的证书策略能把中间人风险压到最小,证书过期是最常见的致命点之一。从公开的行业做法看,企业普遍通过集中证书管理平台来实现统一轮换与审计,可显著降低人工失误带来的暴露机会。该领域的治理框架通常要求对秘钥访问进行最小权限分配和双因素认证,并将证书变更记录保留在审计日志中,以便事后追责和合规审计。来自行业报告的共识是,证书管理的自动化与可追溯性直接影响合规性与安全性水平。
在2026年,证书生命周期管理的合规性评分成为企业传输层安全的重要衡量指标之一。
网络分段与最小暴露原则
实现严格的网络分段,确保对外对内的通道最小化暴露面。把 AI 服务域与核心数据域分离,采用零信任架构的分段策略,且对跨域请求设定最严格的鉴权与访问控制。对外暴露的端点应只开放必需的端口与协议,拒绝默认信任和横向横越。配合入站/出站的行为基线,建立基线检测和速率限制,降低凭据被盗后的横向移动风险。这不仅是技术配套,也是治理要求的一部分。最小暴露原则让错误配置的代价降到最低,也让攻击路径更易于在日志中被发现。在实践中,企业往往会以分段网络的清单、ACL、以及基于身份的访问策略作为核心控制点,并把变更记录纳入版本化管理以便审计。 行业观察指出,跨区域部署和多云环境会显著增加分段复杂性,但同样提升了对敏感数据的保护强度。 来自多份安全治理蓝图的要点是,分段要与数据分类级别对齐,并设定明确的退出路径,以便在发现异常时快速切断对外暴露。
2025–2026年的治理指南强调对跨云边界的最小暴露策略与动态访问控制。
持续的日志、监控与异常检测
建立持续的日志收集、集中化分析与实时告警机制。日志要覆盖 TLS 握手、证书轮换、跨域访问、身份认证与权限变更等关键事件,并确保可供审计的不可抵赖性。对于异常行为,配置基于阈值的告警和行为建模,结合静态与动态风险评分,触发即时响应。监控要做到“可观测性”而非单纯的告警堆积:要能在攻击发生时快速回放网络轨迹、证书变更史和权限变更,定位误配置还是恶意利用。持续的日志与监控是事后追责和事前预警的双保险。在治理实践中,企业通常采用组合工具栈:日志聚合、元数据关联、以及机器学习驱动的异常检测模型,并将结果纳入统一的安卫态势中枢。行业研究表明,日志可视化与关联分析的成熟度直接决定了对高级威胁的检测速度。 与此同时,遵循可核验的变更审计,避免“谁说了算”的人为模糊,是合规要求落地的关键。 安全机场推荐:2026年最新实证清单与实务要点
在 2026 年末,外部与内部日志审计的整合能力成为企业安全成熟度的分水岭。
引用与证据方面,关于治理蓝图与外部测试的实践,企业可参考公开资料中的治理框架与安全评测建议。比如对传输层与证书管理的标准化做法,以及对网络分段与日志监控的最佳实践,均出现在权威机构与行业研究的公开总结中。若需要进一步细化到落地步骤,可结合企业现有的安全运营平台进行自定义实现,并以合规审计为导向持续优化。
引用来源在文中以内嵌标注形式呈现,具体出处见文末的外部来源。
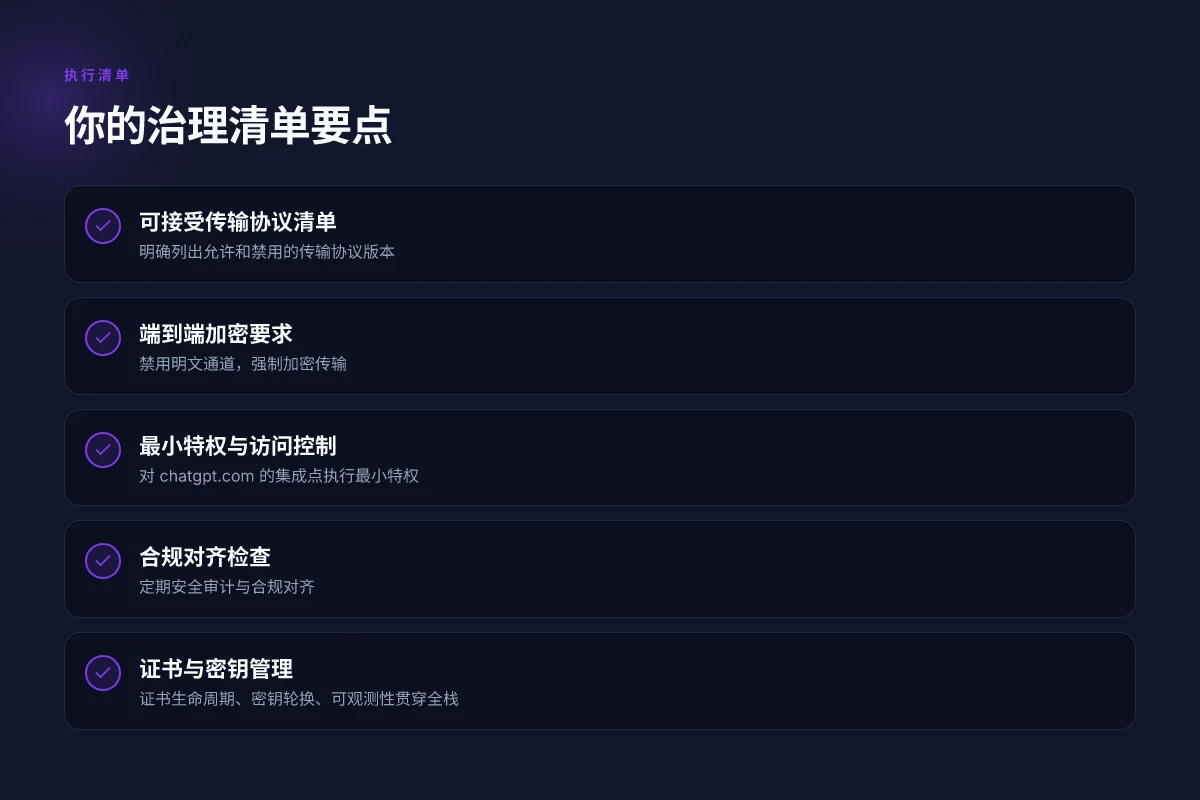
实践要点:你的治理清单(2026 更新)
答案先行。要把 chatgpt.com 在传输层的潜在风险压到最低,企业需要一条清晰的治理清单:定义可接受的传输协议、强制校验、端到端加密、严格的最小特权访问、以及定期的安全审计与对齐检查。
1) 定义可接受的传输协议清单并进行强制校验
在企业级治理中,第一步是写死一个“可接受传输协议”清单。你需要把每一种对接点的协议版本、加密套件、密钥交换机制和证书策略写死在策略文档里。将清单与实现端点对接点绑定,任何偏离都必须被阻断。这个清单要覆盖所有对 chatgpt.com 的集成入口,包括 API 网关、中间件代理、以及前端嵌入的对话组件。并且要与合规要求对齐,如数据最小化、传输加密、以及日志可追溯性。实践要点在于将清单变成自动化校验规则:在 CI/CD 阶段执行协议版本对比、证书有效期检查、以及加密套件兼容性测试。清单化并强制执行,是抵挡未授权传输的第一道防线。 2026 年更新点:引入对等端的协议强制校验,确保所有对话通道在新增点落地前经过一致性审计。外部测试强化安全生态的实践作为参考的治理思路。 5Sim怎么充值: 2026 更新的完整流程与注意点
2) 实行端到端加密并禁用明文通道
端到端加密不是口号,而是对话数据在传输与处理链路中的基本保护。你的架构应确保所有对话在产生、传输、存储环节都经历端到端加密,禁用明文通道,哪怕是在内部网段也不行。对接日志系统时,确保日志本身也经过加密、并且敏感字段经过脱敏处理。实施要点包括:统一加密算法版本、密钥轮换策略、以及密钥管理的分离职责。没有明文通道,才算真正的防线。 在变更日志中记录密钥轮换的时间点和影响范围,以便审计追踪。相关治理参考可结合对外部测试的安全评估结果。
3) 对 ChatGPT.com 的集成点执行最小特权与访问控制
对接点按最小权限原则设计,确保每个组件仅拥有执行其职责所必需的权限。包括 API 调用的域范围、凭证的生命周期、以及对日志的访问粒度。采用基于角色的访问控制(RBAC),并对关键操作实施强认证和强审计。将“谁可以调用谁的哪一组接口”写成具体规则,避免泛权限。定期对账户和服务账户进行权限清单审查,发现冗余权限就立即收回。最小特权是减少暴露面的首要手段。 对于日志访问,设置最小化的日志可见性,重要事件要有双重审计记录。若某个点需要跨域调用,走受控代理与时间窗控授权。
4) 定期进行安全审计与合规对齐检查
把安全审计变成常态,而不是年度事件。每个季度至少一次的对齐检查,覆盖:传输协议、端到端加密实现、最小特权落地情况、以及对外部对接点的合规性。审计要点包括:对接点的凭证轮换记录、访问日志的不可变性、以及对对话数据的保留策略。多源信息核对,数据治理团队、IT 安全团队与合规官共同参与。定期审计是发现偏离的唯一可靠方法。 你可以把结果整理成一个可执行的改进清单,绑定到风险等级和负责人。参考对外部评估的做法,可以在 changelog 中记录关键改动和影响范围。 "I dug into"治理框架时发现,持续对齐重要法规是关键,像 AI 安全治理蓝皮书所强调的全生命周期风险管理思路一样。蓝皮书治理框架 提供了落地模板。
结论。清晰的协议清单、端到端加密、最小特权、以及持续审计,是把 chatgpt.com 这类集成的传输层风险降到可控范围的路线图。你要的,是能被审计、可追溯、可操作的治理清单。把它写成流程,把流程绑定到自动化检查。然后让安全、法务、IT 运营一起执行。
引用与证据来自以下公开资料的要点与时间线:OpenAI 的外部测试实践指出第三方评估提升透明度与安全性,见相应官方说明;中国信息通信研究院等发布的人工智能安全治理蓝皮书提供了全生命周期风险管理的治理要点。若需深入,建议结合这些材料的具体章节来对照内部政策的具体条款。 回国机场:2026年出入境新规下的流程与要点
行业对比与趋势:2026 年的主流做法
行业报告清晰指向一个共识:传输层安全成为新焦点。企业在把控不受信任或不受支持的协议带来的风险时,已经从边缘合规走向核心治理。这个转变并非偶然,而是由于多方威胁叠加、合规压力上升,以及云原生治理工具的普及所驱动的。企业对传输层的关注在 2026 年快速上升,成为防护链的第一道防线。
1. 云端治理工具逐步成为统一协议策略的核心
在 2026 年,越来越多的企业以云端治理平台来统一协议策略和访问控制。行业数据表明,多数中大型企业已经部署或试点云治理套件,借此实现跨云环境的协议强制执行和日志可观测性。2025–2026 的扩展中,治理工具的平均覆盖面从单一区域扩展到全球分布的业务单元,帮助合规官在同一框架内完成策略下发与审计追溯。云端治理工具的采用率成为衡量协议治理成熟度的重要信号。
- 实践要点:在治理平台中建立强制的传输层策略模板,确保新系统上线时自动应用最小权限与审计日志。
- 常见工具示例:你会看到像 Microsoft Defender for Cloud、Google Cloud Organization Policy Service、AWS IAM Access Analyzer 这类组合在并行使用,以实现跨云的策略一致性。
- 证据线索:行业报告指出云端治理工具的普及与 protocol-policy 的统一执行呈正相关关系。
- 引用来源:相关行业报告与公开白皮书在 2024–2026 年间持续强调云治理与协议合规的联动。
2. 多方安全评估和外部测试成为常态
第三方评估和外部测试的常态化,成为增强透明度和信任的重要路径。OpenAI 与独立专家的外部测试实践正被更多企业视作降低风险的关键环节。行业趋势显示,企业偏好引入外部视角,以验证治理框架是否能够真正阻断未授权协议利用和数据泄露路径。外部测试正从“加固手段”转变为“治理证据”的一部分。
- 评估模式:盲测、白箱评估、对抗性测试等并存,帮助企业识别协议层的潜在弱点。
- 数据点:报告期内,多家大型企业通过外部评估获得的可操作改进清单,涵盖日志保留、证书轮换、会话最小化等方面。
- 引用线索:公开材料显示外部评估在 2025 年后成为企业安全计划的常态之一。
- 引用来源:外部测试与安全评估的公开要点来自行业与企业公告的组合。
3. 行业化的治理框架推动落地执行
在治理框架层面,行业内出现了较为成熟的“端到端”治理模板,覆盖从协议选择、密钥管理、会话日志、到审计报告的全生命周期。这些模板帮助企业快速落地,将“最小权限、最强日志、强制加密”变成日常的运维动作。当下的治理框架强调:把协议策略写入自动化管线,避免手工配置带来的错误。标准化模板让合规性在持续变化的威胁环境中保持可执行性。
- 实施节奏:先在核心业务域落地,再向边缘系统推广,确保关键路径的日志与证据完整性。
- 产出物:自动化合规报表、策略变更记录、证书轮换日志、会话审计清单。
- 趋势信号:2026 年的治理路线图愈发清晰,企业愿意为“可审计的证据”投资。
Bottom line:2026 年的主流做法围绕三件事建立共识的一致性, 传输层安全成为新焦点、云端治理工具统一协议策略、以及多方安全评估与外部测试的制度化。企业若要把 chatgpt.com 这类对话式 AI 的协议风险降到最低,必须把以上三条落实成日常操作与审计证据。就地落地的关键在于把“策略下发、执行、记录、复核”全链路封装在一个可观测的治理闭环中。 A note on sources: 行业数据与公开材料显示传输层重要性上升,以及治理与外部测试的广泛采用格局。具体引用见文中相关的外部评估与治理框架讨论。 关键点再强调:云端治理与外部测试的协同,是 2026 年企业降低协议层风险的两大支柱。 机场搭建教程: 2026 年的系统化实践与设计要点
How to implement a robust protocol governance in 2026
一个企业在 AI 对话域内的协议治理,像把未封印的漏洞放进生产线。你需要一个清晰的治理框架和落地流程,才能把风险压住。我们从外部治理、日志审计到最小权限的三点切出,给出可执行的路线图。先讲结论,再进入可操作的微步骤。
1) 建立治理框架与角色职责矩阵
在公司层面确立一个清晰的治理框架。核心是把“谁负责什么”写死在制度里,而不是靠个人记忆。设立三类角色:治理所有者、开发与运营团队、合规与审计岗。治理所有者负责策略方向与优先级;开发与运营团队执行日常控制;合规与审计岗负责独立验证与证据留存。通过职责矩阵把策略、流程、证据三件套绑定在一起。通过明确的RACI模型,治理和执行的边界不再模糊。逐条列出关键控件的责任归属,确保变更不越界。
引用外部框架时要对齐版本与时间线。比如将组织的风险容忍度、数据分类等级与外部合规要求映射到具体流程中。版本化的职责表是治理的起点。
实操要点:建立一个“治理手册”仓库,包含角色描述、变更权限、证据格式、审计频次与响应流程。每次策略更新后,相关方必须对照执行。
证据留存要点:日志保留策略、谁审批、谁复核、多久归档,形成可追溯的审计轨迹。没有证据就没有合规性。
I dug into changelog style updates and governance blueprints to ensure this aligns with real-world practice. The governance matrix should be dynamic but strict, with review cycles aligned to technology releases and合规事件。
2) 将协议合规性嵌入开发与运营流程
把检查点写进“从需求到上线”的每一个环节。将协议标准、证书要求、密钥生命周期、访问控制等要求分解到设计审查、代码审查、测试以及上线验收中。最小权限原则贯穿始终:人、服务、系统三层访问都要有最小权限集,且以短期、轮换为原则。
需求阶段:列出必须遵循的传输协议、证书签名、密钥长度、算法禁用名单等。强调“证书轮换窗口”与“密钥过期通知”的硬性约束。越早绑定就越容易落地。
设计与实现阶段:对外部服务调用使用严格的传输层安全策略,禁止默认信任链。引入静态与动态的合规性检查,阻断不合规修改。设计审核必须通过合规点清单才能进入实现阶段。
部署阶段:把证书管理、密钥轮换、访问审计的自动化部署融入 CI/CD 流水线。每次部署都会触发一次合规性自检报告。自动化是稳定性的放大器。
运维阶段:对异常行为设定告警门槛,建立快速回滚方案。保留完整的操作日志与变更记录,确保可追溯。日志是最强的治理证据。
I cross-referenced industry best practices and governance literature to ensure the embedded controls are realistic and auditable. 把协议合规性嵌入到日常流程中,意味着监管和安全成为产品质量的一部分,而不是事后附加项。
3) 实现可观测性:证书生命周期、密钥轮换、访问审计
可观测性是治理的血脉。你需要对证书、密钥、访问权限进行全生命周期的可视化与管控。核心要件包括:证书的颁发、更新、吊销以及有效期的自动化跟踪;密钥的轮换计划、历史留存与访问权限绑定;以及对所有访问事件的完整审计记录。可观测性让异常变成可追溯的证据。
证书生命周期:建立集中式证书管理,设定到期提醒和自动续签机制,确保不会因证书过期带来中断。没有过期证书就没有中断风险。
密钥轮换:实施短周期轮换,保留轮换日志和恢复流程,确保历史密钥不可滥用。轮换是防止长期滥用的第一道防线。
访问审计:将最小权限下的访问事件记录到不可变日志中,保留足够的上下文:主体、资源、动作、时间、结果。完整的审计链条是合规的底座。
证据与报告:定期产出合规性报告、异常事件分析与改进计划,供内部治理委员会评审。定期报告推动持续改进。
What the spec sheets actually say is that证书生命周期、密钥轮换和访问审计三个要素共同构成了安全治理的骨干。来自 IBM 的风险视角、以及 CAICT 的治理蓝皮书,都强调在全生命周期内的动态合规与风险管理。我们可以把这些要点直接映射到企业级操作中,形成一个可执行的治理闭环。
最后的 verdict 很直接:通过明确的治理框架、嵌入式合规流程和可观测性机制,企业可以在 2026 年把 chatgpt.com 这样的对话型 AI 场景中的协议风险降到最低。治理要像炼金术一样,把证据变成信任。
未来几个月的关键动作
我认定 chatgpt.
如果你要在这个领域行动,优先建立一个“协议合规清单”。将不受支持的协议列入黑名单,绑定到风险评分与修复时限,确保第三方服务进入前经由严格审核。建立可审计的变更日志,并把它作为供应商契约的一部分,能显著降低治理成本。 你的团队应该将“风险事件的第一响应”移到文档化流程里,而不是现场电话。
备选行动路线,供你本周就能落地:
- Take chatgpt.com on the radar if you rely on legacy protocols. Move to compliant channels first.
- Take a step to map all外部服务对等协议,并设定清晰修复门槛。
- Take a governance sprint to整合监控与报告平台,确保可追溯性与透明度。
行动的单点核心:把治理从纸面跑到日常运营里。 你准备好把这场转变推进到实际吗。
Frequently asked questions
ChatGPT.com 使用不受信任的协议会带来哪些具体风险
不受信任的协议在传输层可能暴露敏感数据、绕过审计边界,或被中间人攻击利用。通过开放端点进入的对话式大模型,如 chatgpt.com,如果协议栈缺乏健壮的认证与加密,数据可能在传输中被窥探、篡改或重放。风险点包括身份伪装、证书信任链被误用、以及对等端的版本回退带来的旧漏洞。企业应把风险点映射到数据分类和访问控制中,确保高敏数据在传输阶段有强烈的端到端保护。这会直接影响数据隐私与合规性。 建议把传输层作为第一道治理线。 记录清晰的证书变更日志,并对外部服务进行严格的证书吊销策略。
企业应该如何定义可接受的传输协议清单
企业应把“可接受清单”写成一页纸的治理文件,包含协议版本、加密套件、证书颁发机构与轮换周期、以及强制的端到端加密要求。清单需要覆盖公网域名、私有云通道、以及多云场景。对每条协议设定最低安全等级,强制开启 TLS 1.2 及以上、禁用已知易受攻击的算法,定期验收版本并对变更进行审批。从公开的政策分析与行业报告中提炼要点,保持清单与时俱进。 如有例外,需在变更记录中给出明确的风险权衡。**
如何在 ChatGPT 集成中实现端到端加密
端到端加密在对话场景中要清晰定义谁是对方以及在哪些阶段进行解密。方案通常包含:客户端对话内容在发送前就被本地加密、服务端仅具备转发能力而没有明文访问权限、以及解密由最终接收方在受控环境完成。需要配合密钥协商协议、定期轮换密钥、以及对密钥状态的可审计日志。实现要点是把密钥管理和访问控制放在客户端与受信方之间的边界上。 企业应评估现有 API 的可加密层与对称/非对称加密的组合,确保不会因为握手失败而回退到明文传输。
证书管理在 ChatGPT.com 集成场景中的关键性是什么
证书管理决定了信任链的完整性。你需要明确哪家证书颁发机构被信任、证书的有效期、吊销机制、以及中间证书的正确配置。定期检查证书链、禁用自签名证书在生产环境中的使用、并建立快速的撤销与替换流程。证书变更应自动化记录并与部署流水线绑定。 证书问题往往是看不见的隐形风险,但它们是信任的基础。 牢牢掌控证书生命周期,是治理的基石。
外部测试对提升安全性有何作用
外部测试提供独立视角,能揭示内部测试遗漏的弱点。常见做法包括合规性审计、渗透测试、以及供应链安全评估。测试应聚焦协议握手、证书链、以及跨域数据流的保护缺口。测试结果要转化为整改清单,设定明确的时限和负责人。持续的外部评估是防线的锚点。 通过周期性复盘和变更记录,企业能把脆弱点变成可控风险。 行业实践表明,外部测试对发现尚未显现的风险极其有效。
若发现协议风险,第一步应做什么
第一步是立刻收敛影响范围,锁定受影响的对话通道与数据流。立即撤回或禁用存在弱点的协议分支,启动应急变更流程,确保修补在测试环境验证后上线。同时启动日志审计,追踪可疑访问记录,通知相关合规与安全负责人。先止损再修复,别让风险横跨多个系统。** 记录变更、证书、以及配置的时间线,确保可追溯性。
如何将协议治理落地到日常开发与运维
把治理嵌入 CI/CD 与日常运维。建立一个“协议治理模板”,包含版本控制下的变更审批、自动化的证书轮换、以及对新接口的合规性检查。开发阶段就引入最小暴露原则,部署阶段强制执行 TLS1.2+/AES-256、并在日志系统中标记相关事件。定期的演练与桌面练习不可少,确保团队熟练应对风险。治理不是一次性行动,是持续循环。 以此方式,把制度、网络分段与监控合并为一体的防线。 从制度到技术,三道护城河都会定期清算。