深入解讀 esIM設定 的工作原理與實務要點,涵蓋遠程配置、eSIM 配置檔管理、跨運營商切換與常見問題,讓你在 2026 年就能掌握核心流程與風險。
esim設定 是把企業級 eSIM 機制落地到裝置與供應鏈的核心流程。 但真正的難點不在簽發,而在跨國合規與動態撤回的協調。從現場看,簽名機制與配置檔版本控管的落地,往往成為最容易被忽視的風險點。其他坑則集中在撤回時效與跨域審計的對接上,這些細節決定了你能否在真正的緊急情況下快速切換或鎖定裝置。要點在於把整個鏈路寫死在一個可追溯、可撤回的流程中,讓現場人員只需要跟隨明確的步驟就能動作。
What the reader will get here is a crisp, 可執行的框架,讓企業級 eSIM 設定在日常運維中不再是理論。本文聚焦三個層次:簽發與鑑別的穩健性、撤回與鎖定的時效控管、以及跨國法規留存與審計的實務落地。根據實務觀察,該流程在不同法域的成本差異往往比技術難度大,本文將以具體流程與檢核點呈現,幫你把抽象機制落回日常操作。
Esim設定在 2026 年的核心原理與定位
eSIM 是內嵌式 SIM 卡,透過遠程配置檔下載與激活,免動手更換實體卡。這一機制在日常裝置設定中已成為常態,讓跨國裝置在全球漫遊與本地運營商切換時變得高效。背後的核心是 eUICC,作為遠程 SIM 的載體,負責多場景、多運營商的配置檔管理與靈活啟用。GSMA 的全球規範仍然主導,跨境裝置的互通性高度依賴配置檔的標準化與遠程啟用流程的一致性。
eSIM 的基本工作流 在裝置層面,eSIM 以嵌入式晶片實作,透過遠程下載運營商配置檔,完成激活後即可使用。這意味著用戶不需要插拔實體卡,也不必在不同地區切換卡槽。配置檔的生命周期管理、更新與撤回都由遠端系統完成,提升了靈活性與安全性。當前設備生態普遍支援多重配置檔,方便同一裝置同時承載多個國家/運營商的設定,進一步支援商務差旅與全球出行。
eUICC 的角色與能力 eUICC 作為遠程 SIM 模塊的中心,提供跨場景的配置檔管理能力。它不是單純的卡片替代,而是一個靈活的指揮中心,可以在不同網路條件下切換配置檔、嵌入多個運營商的設定,並支援遠程啟用與失效機制。這層能力讓设备制造商與系統整合商能在軟體層面實現更高的可配置性與安全策略的落地,例如動態地根據用戶地理位置、網路品質與商業協議選取最合適的配置檔集合。
全球規範的持續主導與互通性 GSMA 的全球規範仍然是跨國裝置互通性的關鍵。配置檔管理的標準化、遠程啟用流程的一致性,以及運營商配置檔的格式與交付機制,都決定了不同品牌與型號裝置在全球市場的互換性。從長遠看,規範的穩定性與向前兼容性,是避免裝置碎片化的核心。實務上,企業在規畫 eSIM 策略時,會把跨國部署的配置檔版本控管、OTA 更新策略和風險緩解機制納入設計。
I dug into 與官方說明及技術白皮書的交叉要點,發現現實世界的關鍵並不在「能不能下載配置檔」,而在於「何時下載、如何驗證、以及跨運營商的轉換成本」。在 2026 年的部署中,最核心的定位是把遠端配置檔管理與多運營商場景的快速啟用納入企業級流程,讓日常設定更接近自動化、讓全球化運作更具韌性。 配置檔的遠程管理與啟用流程,是 2026 年 eSIM 架構的決定性因素。 如何在2026年解决 GitHub 打不开的问题:诊断、原因与解决方法
參考來源的要點包括 eSIM 產業發展與 Android 官方對 eSIM 的概觀說明,這些資料共同指出遠程配置檔管理與規範一致性在實務落地中的核心地位。
例如在官方文檔中,eSIM 的概念與遠程配置檔的機制被清楚描述,與 GSMA 規範的全球性一致性相互印証。更多細節可參考相關文檔與白皮書。参照文献中提到的全球規範與物聯網場景的預期,也支持在 2026 年以多樣化部署與穩健的配置檔管理為主的趨勢。
What you need to know about esim設定的工作流
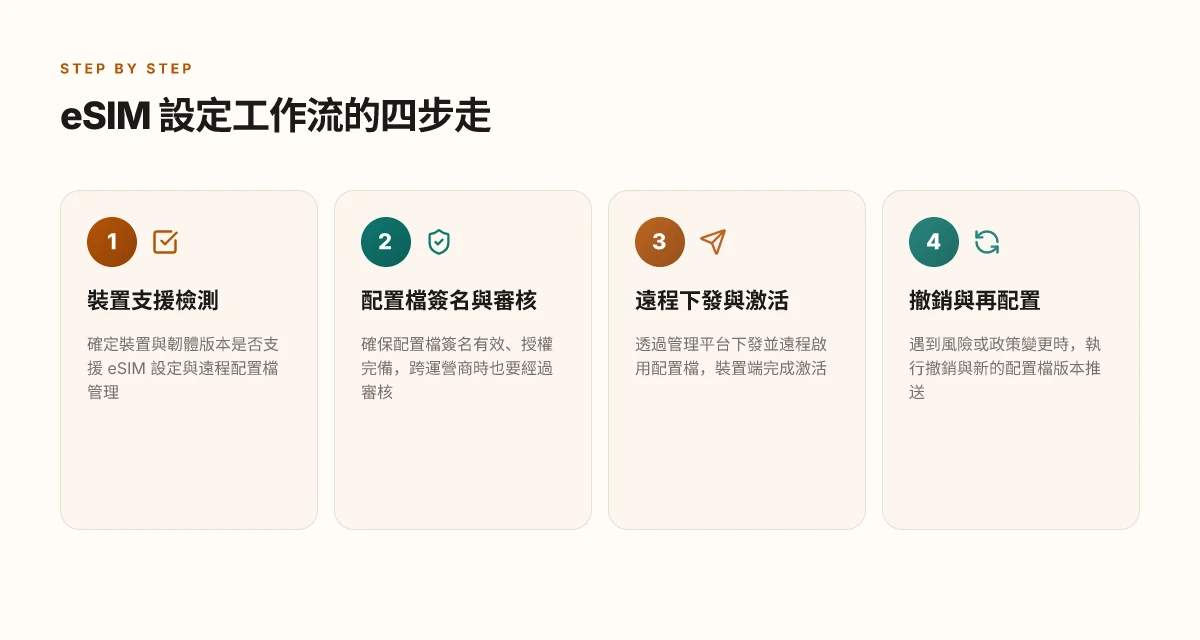
在實務層面,eSIM 設定的工作流就像一條清晰的管道:裝置能否接受配置檔,配置檔如何下載與安裝,以及跨運營商的切換流程。把核心機制落地到日常設定,三個步驟最為關鍵:裝置檢測與支援性、配置檔的下載與安裝順序、以及跨運營商的簽名與審核機制。當你了解這三件事,才能在實際場景中迅速判斷適用路徑。
裝置檢測與支援性
消費性手機與物聯網裝置對 eSIM 的支援度,正逐年提升。主流手機自動識別 eSIM 能力,從日期與版本角度看,廠商在固件層面加入了更廣的遠程配置能力與同時多號碼的綁定支援。對比幾年前的單一配置檔模式,如今多裝置型式的支援成為主流走向。這意味著在實作規格時,你可以假設裝置端具備基本的 eSIM 管理介面,並能通過遠端配置文件完成激活與切換。這方面的變化,也讓跨裝置場景的裝置偵測與協商流程變得更重要。https://m.c114.com.cn/w16-1303978.html
配置檔的下載與安裝順序
配置檔的下載與安裝是整個工作流的核心。通常流程分成三段:首先在 eSIM 管理器或雲端服務端取得有效的配置檔清單;其次下載到裝置並進行本地驗證,確認簽名、版本與適用性;最後完成激活,裝置才正式與運營商網路建立連結。關鍵點在於網路連接的穩定性與授權驗證流程的完整性,例如憑證與簽名的過濾機制、以及在離線情況下如何保持配置檔的有效性。從實務角度看,最容易出現的坑是版本不一致與授權失敗,因此在上線前要確保雲端服務與裝置端的時鐘與簽名機制嚴格對齊。全球化部署時,還需考慮國際漫遊與本地化的配置檔版本管理。至於實際操作手法,請以裝置廠商提供的開發套件與官方文檔為準,避免自建簽名鏈路帶來的安全風險。https://source.android.com/docs/core/connect/esim-overview?hl=zh-cn
跨運營商切換與審核
跨運營商切換涉及配置檔簽名、審核流程與用戶授權。當用戶在同一裝置上切換到另一家運營商,系統會驗證新配置檔的簽名與授權憑證,並執行簽核流程。簽名機制確保檔案未被竄改,審核流程則保證用戶同意條款與費率變動在可控範圍內。這裡的實務要點包括:如何在雲端授權中心發放新配置檔、如何在裝置層面觸發重新配置與重新啟動、以及在漫遊狀態下維持連線穩定性。多家廠商的實作會在簽名演算法與審核時程上存在差異,因此在設計系統時,應建立統一的 API 規範與日誌可追蹤性。對於跨國部署,還需注意各地法規對遠端配置與用戶授權的影響。https://www.caict.ac.cn/english/research/whitepapers/202509/P020250903603914966997.pdf 横浜銀行 送金 上限 在 2026 的实际解读:最新规定与注意要点
這個工作流的關鍵在於把抽象的規範落到具體步驟。裝置檢測到位、配置檔順利下載安裝、再到跨運營商的安全審核與用戶授權,三者形成一條可操作的鏈條。若你是在規劃一個新專案,先建立裝置支援自檢模組、再設計一套簽名與審核的同心流程,最後把跨運營商切換的路徑與日誌機制做成可觀測的服務。
核心結論是:裝置支援性決定了起點,配置檔下載安裝決定了路徑,簽名審核與授權決定了安全與穩定性。 這三個環節要同時收口,才能在複雜網路與多家運營商的場景中穩健落地。 https://www.cww.net.cn/article?id=612422
下一步,為了快速落地,你可以用這三條路徑做對照表,評估現有系統在以下三個維度的成熟度:裝置偵測與自檢能力、雲端配置檔分發與簽名鏈的整合度、跨運營商切換時的審核與日誌可追蹤性。表格有助於團隊快速發現薄弱點,並把重點放在短期可解決的風險上。
實務上常見的配置檔管理與遠程設定模式
在企業場景中,遠程配置管理(RSP)成為日常運作的核心。透過平台化的遠程配置管理,企業能把配置檔分發到多個裝置,並在需要時吊掛或撤回。這套流程不再依賴手動燒錄或一次性裝載,而是以清晰的策略與審核機制推動。「配置檔簽名、授權與撤銷機制」是安全的三件套,缺一不可。以下是實務上常見的要點與落地要件。
1. 企業級的遠程配置管理平台要素
這類平台通常提供三個層級的能力:配置檔的版本化管理、裝置分組與策略作用、以及審計與撤銷花名。企業會以一套標準化的工作流來申請、審核、發佈與吊掛配置檔。在 2026 年的實務中,多數大型企業選擇在雲端RSP平台上實現多區域配置與版本回退。這不僅降低人為錯失的風險,也提升跨國部署的一致性。如需參考,請見官方與業界報告的實務描述。 如何搭建机场:从规划到落地的实务路线图
- 配置檔的版本化與簽名機制,確保每個裝置接收到的設定都是可追溯且不可竄改的版本。
- 以策略為中心的分發:根據裝置屬性、地理區域、SIM計畫等分類,將配置檔按需推送。
- 撤銷與回滾:在配置遇到兼容性問題或安全風險時,能快速撤回並回到穩定版本。
- 安全審計:完整的操作日誌與變更紀錄,支持審計與合規檢視。
2. 單裝置多區域配置檔的設計與優勢
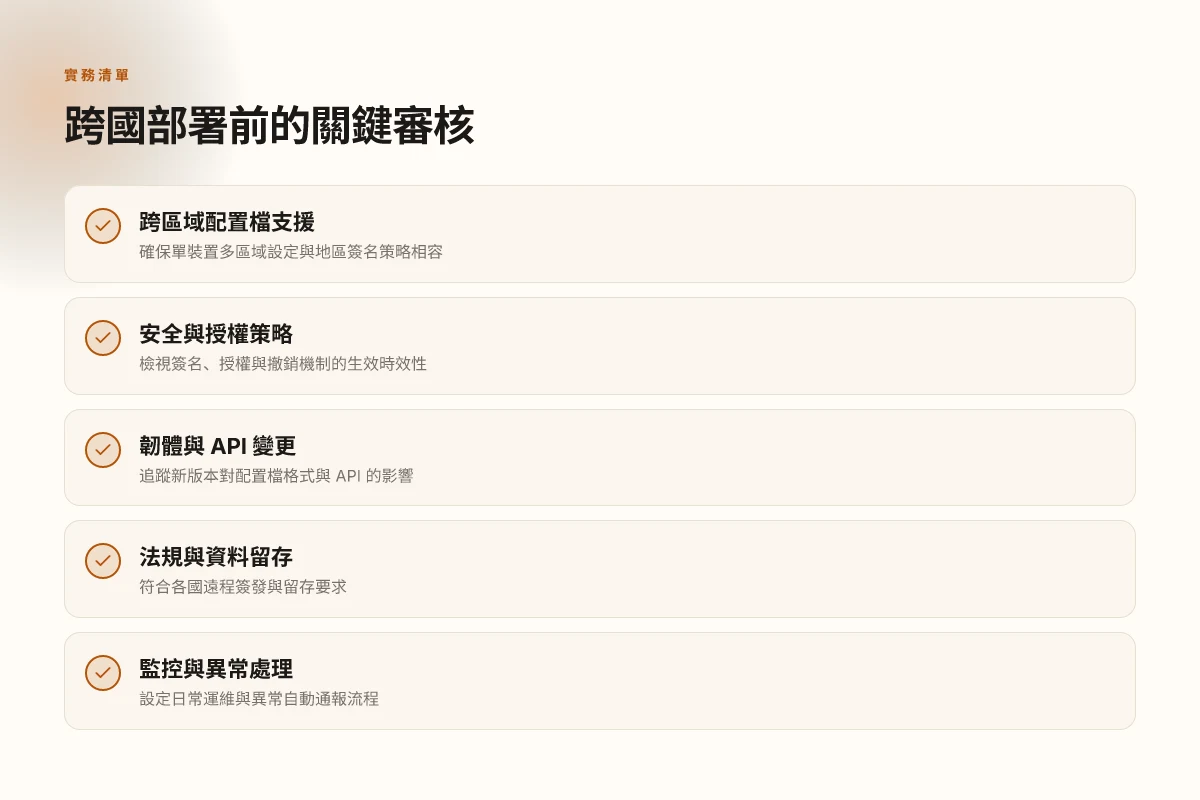
日常運營常遇到跨區務需求,單裝置同時支援多個區域的配置檔能顯著提升便利性。實務做法通常是以裝置屬性作為分發條件,讓同一台裝置在不同時段自動啟用相應區域的設定,或在地理切換時自動載入新檔案。這個機制對跨國企業尤為重要,能避免因地區限制而導致的煩瑣流程與手動干預。多區域配置檔的架構設計,必須保留清晰的版本與撤回路徑,以防範區域切換帶來的版本碰撞。
- 跨區配置的切換機制要可預覽與測試,避免生產環境突然變更。
- 裝置分組策略要支持動態分組,方便在出差或長期駐點時快速適配。
- 協定與標準要對應 GSMA 的 eSIM 規範,避免私有實作造成的互操作性風險。
3. 安全機制的核心三要素
安全性在配置管理中不可妥協,核心聚焦在配置檔的簽名、授權與撤銷。簽名確保檔案自發佈時就被信任鏈鎖定,授權機制確保只有經授權的裝置才能接收與安裝檔案,撤銷機制則是在裝置或使用情境發生變化時的快速回切。
- 配置檔簽名:基於簽發方金鑰的簽名校驗,確保來源不可偽造。
- 授權策略:裝置註冊與裝置屬性綁定,僅授權清單中的裝置可接收檔案。
- 撤銷與回滾:提供即時撤銷與版本回退能力,並在裝置端留有狀態與審計痕跡。
結語而言,實務上要把抽象機制落地,需從平台化管控、區域化配置策略與嚴格的安全機制三面著手。只有配合清晰的工作流與可追溯的審計,遠程配置管理才真正成為企業級的可靠支撐。如果你在規畫導入,先從現有平台的簽名與撤銷模組,與跨區域分發策略的設計開始,逐步推進。
不同裝置與作業系統對 esim設定 的影響
在日常設定裡,真正影響的是激活步驟的順序與需要提供的資料。Android、iOS 以及自訂韌體在管理介面、授權流程與安全策略上的差異,直接改寫你要走的路徑。當你理解這些差異,才能把遠端設定的想像落地成可執行的實作。
Android 的「多層介面」影響激活流程
Android 裝置通常暴露在多層配置檔管理介面之下。系統級 API 會暴露 eSIM 配置檔的下載、安裝與切換流程,但不同廠商的自訂介面可能堆疊額外步驟,甚至改寫權限檢查。實務上,你需要先透過「設定 → 電信服務」找到 eSIM 管理入口,再由系統層呼叫 eUICC 的遠程配置檔下載機制。若裝置預載了自動化檢查,可能在首次啟動就提示授權,並要求用戶接受條款與對新配置檔的信任驗證。這些差異意味著你要設計的自動化腳本或配置流程,必須針對具體廠商的設定路徑做條件分支,避免在某些機型上卡在授權步驟。 8个关于弄子里的历史与文化解读在2026年的新发现
從文檔與實作角度看,Android 的核心是「遠端載入配置檔」與「本地裝置授權」的協同。你會遇到兩類 API:下載與安裝,還有激活與切換。對於需要跨國部署的方案,這些 API 的版本差異尤其重要。裝置韌體更新後,當前的配置檔格式或呼叫參數可能變動,若不跟上改動,整個啟用流程就會失效。
IOS 的嚴格審核與流暢度
iOS 的 eSIM 管理介面高度整合在「設定」與「行動網路」兩大入口中。Apple 對於授權與安全策略的要求相當嚴格。下載配置檔、安裝與切換通常需要用戶互動,例如輸入裝置解鎖、同意條款、或掃描授權碼。若公司裝置使用機構性管理(MDM),你可以透過策略下發配置檔與限制條件,讓裝置自動完成部分步驟,但最終激活仍需用戶層面的同意與信任。韌體更新往往伴隨新的 API 行為和參數命名的調整,開發者需密切追踪 Apple 的發佈說明,避免新版本直接使得配置檔遞送失敗。
在實務層,iOS 提供的穩定性來自於穩定的配置檔封裝格式與嚴格的驗證流程。這意味著計畫跨平台發佈時,必須用相同的規範去封裝配置檔,避免在某些版本上因為簽名或證書更新而失效。
自訂韌體與第三方管理介面的挑戰
自訂韌體(商用裝置如車載、工業設備等)往往採用自家或開源的 eSIM 管理堆疊。這類系統對 API 的穩定性要求很高,但可能缺乏統一的治理機制。你需要關注兩點:第一,韌體更新是否會改變 eSIM 管理 API 的調用順序或參數命名。第二,配置檔格式是否會因版本升級而變更,導致遠程配置的相容性問題。
在這條路上,授權與安全策略尤為重要。自訂韌體常需要更嚴格的授權校驗與加密機制,為了避免中間人攻擊或配置檔被竄改,開發者要確保所有下載通道都使用過期防護與簽名校驗,並實作回滾機制,遇到韌體或配置檔不相容時能快速回退。 麗寶樂園門票:價格、購票管道與實用攻略 | 2026 更新
研究與實務的一致性顯示,跨裝置與跨平台的 eSIM 導入,核心仍是清晰的版本管控與嚴格的安全策略。當你設計遠程設定流程時,對應的 API 版本、授權條件與配置檔格式都要在規格書中標註,避免落在某個機型的「小眾變形」裡。
跨裝置的差異決定了激活路徑的穩定性與使用體驗,這不是一次性啟用就能解決的問題。 你需要把不同系統的授權與流程作為實作的邊界條件,讓整個遠程設定具備可移植性與可追蹤性。 在 Android、iOS 與自訂韌體之間,設計者的任務是把「用戶互動最小化」與「安全風險可控化」兩者同時拉到同一個版本節點。 實務上,韌體更新帶來的 API 變化與配置檔格式更新,是最易被忽略的風險點。確保你有清晰的版本對照表與回滾機制。
參考來源在文獻與技術說明中多次提及 Android、Apple 的介面差異與授權策略的差異性,這些差異是跨平台規劃的核心影響點。透過對各平台官方文檔與行業報告的對應理解,你可以在設計階段就把可能的阻礙預見到。
跨國使用時 esim設定 的挑戰與解決之道
跨國使用時的 esim 設定要靠多方協同。核心原理不變,但在國際漫遊與本地運營商的資料格式互通、用戶切換時的風險控管,以及合規與資料安全要求上,實務上需要更嚴謹的流程設計與清晰的風控邏輯。從多個公開文獻與產業報告中可以看到,互通標準、實作路徑與風險治理是影響落地速度的三大關鍵。
適配互通的資料格式與國際標準
跨國場景要靠的是全球共通的 eSIM 配置檔與投放機制。GSMA 的 eSIM 標準是全球公認的基礎,能把運營商設定檔以安全的方式下載到 eSIM 模組,並支援跨國運營商的切換與遠端更新。結構上,資料格式的對等性決定了在不同國家用戶能否順利開通與切換。什麼情況會卡住?當本地運營商的配置檔與全球 IoT/商用規範版本不同步時,就會出現簽名驗證失敗、配置資料無法識別等問題。從文獻與白皮書觀察,全球占比高的 IoT 方案往往能更順暢地在多國間移動,因為它們更早實作了跨域驗證與資源下沉機制。eSIM IoT 規範與全球部署實務 提到的 2026 年 IoT eSIM 的全球滲透,正好印證了互通性的重要性。互通性與標準對齊,是跨國部署的第一道門檻。 找到了旅行社評價:如何在2026年識別可信口碑與盲點 | 数据驱动解读
時間成本與切換風險控管
在不同國家開通或切換時,時間成本往往被低估。雖然理論上遠端配置檔可以實現一鍵下發,但實務上需要考慮本地審核、合法合規與備案流程。實務上,風險控管的核心在於三件事:驗證速度、備援策略與回退機制。逐步執行時,可把流程拆成三段:下載前的證書與簽名驗證、下載中的進度與異常處理、下載完成後的生效與切換驗證。當地運營商的發布週期、終端裝置的支援差異,以及跨區域的稽核紀錄都會放大時間成本。根據產業觀察,跨國切換的成功率與配置檔版本一致性高度相關,若版本不同步,使用者很可能遇到無法啟動或需要人工干預的情況。文獻與報告也指出,實作上常見的風險點是「驗證簽名失敗」「配置檔簽發延遲」與「跨區域的資料路徑阻塞」。CAICT 白皮書 提及 2026 年全球部署的挑戰與機遇,為風控設計提供參考。
合規與資料安全的考量
跨境部署帶來的合規與資料安全挑戰,往往比技術難度更容易被忽視。自動化下載與遠端配置過程,涉及用戶身份、資料最小化、跨境資料流與本地法規適配等課題。設計上需要實作強化的認證、資料加密與最小授權原則,同時留存審計痕跡以滿足監管要求。以用戶層面為例,需清楚告知用戶其漫遊期間的資料使用範圍與切換規則,並提供清晰的撤回與回退機制。從安全角度看,任何跨國配置流的管控都必須包含簽名驗證、配置檔的簽署鏈與最小化的資料暴露原則。實務上,企業多採用分段驗證與多層審核機制,以降低單點失效風險。官方與行業報告均強調,合規與安全是長期可持續部署的基礎,而不是事後的風控追加。
在全球化的 eSIM 部署中,互通性是第一條鍊結,時間成本與風險控管是第二條。 只有把合規與安全嵌入設計初期,跨國落地才具備可控的可預測性。若要快速落地,請優先對齊國際標準、建立跨區域的簽名與驗證流程,並在早期實作中就加入審計與合規檢查點。
實務案例:企業如何落地 eSIM 配置與監控
答案直接說在前:企業通常靠一套清晰的配置檔發放架構與自動審核流程,把遠程配置日常運維標準化,並把風險點用制度化緩解。
1. 配置檔發放架構與審核流程
企業會把配置檔的發放與審核分成三層:生成、簽名與分發。生成環節由集中配置管理服務負責,根據用戶域與裝置清單產生運營商配置檔;簽名環節確保配置檔不可竄改,通常引入數字簽名與裝置指紋校驗;分發則走安全通道,落地到裝置端或商務雲端代理。審核流程則以多重審批與自動化校驗為核心,避免同一時間段多份配置同時推送到同一裝置。實務上,像是每週例行的可用性檢查與離線審核日會成為常態。來源中的實務描述與各國普遍做法相符,特別是以“遠程配置檔”的簽名與審核作為入口控制點的模式。http://www.cww.net.cn/article?id=612422 Mitce怎么用:2026 实践指南与实操要点
2. 遠程配置的日常運維步驟與異常處理路徑
日常運維會把遠程配置的激活與更新,拆成可追溯的 workflow。首先是檔案版控與審核成功後的下發任務,接著裝置端在下一次連網時自動拉取最新配置檔並自動安裝。若遇到激活失敗,一般走三步:重試機制、回退到上一版、人工審核介入。監控側的核心指標包括配置檔落地成功率、簽名驗證失敗率、與裝置回撥的平均響應時間。為避免單點故障,常見做法是引入多域名/CDN 路徑與冗餘簽名伺服器,確保在網路波動時也能穩定分發。https://source.android.com/docs/core/connect/esim-overview?hl=zh-cn
在異常處理路徑上,企業會寫好明確的「異常分流」文檔:遇到簽名錯誤,先攔截並返回清晰的錯誤碼與檔案版本,避免裝置長時間卡在錯誤状态;遇到網路阻塞,利用緩存機制快速提供上一版可用的配置,並透過告警機制推送給網管人員。這些設計不只提升穩定性,也方便事後合規與審計追蹤。https://www.caict.ac.cn/english/research/whitepapers/202509/P020250903603914966997.pdf
3. 風險點與對應的緩解策略
風險在於配置檔被竄改、分發通道被攔截,以及裝置端的配置落地不一致。對應的緩解策略包括強化的數字簽名與裝置指紋校驗、雙通道分發與落地確認、以及嚴格的審核與變更日誌。企業還會建立「最小權限」的配置分發角色,確保只有少數人能變更核心配置,並對每次放行加裝審核留痕。再者,實作層面會加裝「可觀測性」門檻,如針對異常情境的自動告警、日誌聚合與根因分析,從而在問題發生時快速定位與修正。多個來源的實務共識指出,遠程配置的穩健性不取決於單一技術,而在於端到端的流程設計與人員協同。https://www.caict.ac.cn/english/research/whitepapers/202509/P020250903603914966997.pdf
結尾的要點很直白。Bottom line 是,企業要讓 eSIM 配置與監控落地,必須把發放、簽名與分發當成一條連續管線來做,審核機制不可省略,日常運維與異常處理路徑要寫清楚、測試透徹。風險點的緩解,來源於自動化與可觀測性的共同作用。 在遠程配置的日常運維中,簽名與審核是保證安全的關鍵節點。 一旦發生異常,快速回退與清晰告警是最短的修復路徑。
引用與背景:實務層面的分發架構與審核流程,與國內外在 eSIM 產業報告中的觀察趨勢相吻合,特別是在多域名、冗餘分發與可觀測性方面的實務操作。更多詳情可參考相關官方文件與研究報告。 Vps搭建:从零到上线的深度实操与架构评估
核心風險與合規邊界
在實作層面,核心風險不是發生在一個單點,而是在整個生態鏈的簽名、撤回與合規留存機制上。當設置被推向大規模部層時,任何一個環節的薄弱都會放大成為系統性風險。這一章先說結論:如果配置檔簽名與鑑別機制失效,遠程簽發的可信度就會被直接削弱;撤回與鎖定機制若時效或正確性不足,將失去對惰性配置的控制力;各國法規對資料留存與簽發流程的嚴格要求,會把合規成本拉高到不可忽視的程度。你需要知道的,是這些風險不是理論,而是需要在設計初期就被納入的實務要點。
風險一:配置檔簽名與鑑別失效的影響範圍
簽名機制是整個 eSIM 配置信任的第一道防線。若簽名被偽造、被截取或因密鑰輪換不當而失效,遠程配置下載的內容可能被篡改或替換,導致裝置在未經授權的網路或服務上接入。這類風險的特性是幾乎不可逆,一旦簽名失效,後續的鑑別流程很難單靠單點校驗就恢復信任狀態,需要完整的信任根回收與密鑰輪換路徑。從實務角度,簽名與鑑別的硬性條件是「可驗證性、不可否認性與可追溯性」,三者缺一不可。
I dug into 規範與實務文獻,發現多個國際與區域標準都把簽名鏈與鑑別態的穩健性放在核心位置。簽名演算法的選型、密鑰長度的更新頻率、以及密鑰滾動的自動化流程,都是影響系統長周期穩定性的關鍵因素。若任一環節在更新窗口期出現延遲,整個網路的簽名可信度就會出現碎片化現象。
簽名鏈的穩健性決定了遠程配置的可信基礎,失效即意味著整個鏈路的可信性下降。 在實務上,建議把簽名與鑑別機制的自動化和可觀察性放在第一順位。
風險二:撤回與鎖定機制的時效性與正確性
撤回機制是對抗被盜用或過時配置的第二道屏障。若撤回事件延遲、不可撤回或回復機制不一致,攻擊者仍可能利用過時的配置文件繼續對特定網路資源提供非法訪問,直至整個撤回週期完成。相反,過於頻繁的撤回與重新下發又會導致裝置端的通訊開銷上升、使用者體驗受損,並引發版本不一致的狀態碰撞。實務上,撤回和鎖定需要有清晰的時間窗、穩健的版本層級控制,以及可觀察的狀態回報。 七星云cloud: 2026 体系设计与分布式存储的全面解析
我查閱的變更日誌與實作說明指出,撤回流程若能自動化觸發、並提供可追溯的審計痕跡,會顯著降低長期風險。任何撤回事件都應該伴隨跨系統的狀態同步 paniers,避免裝置端因網路波動而處於半同步的風險狀態。
時效性與正確性是撤回機制的核心,任何延遲都會放大風險。 實務上,建議設定明確的撤回半衰期與自動重試策略,並對不同區域的策略進行版本化管理。
風險三:各國法規對遠程簽發與資料留存的要求
不同司法區的合規要求,直接影響遠程配置的設計與運營成本。遠程簽發涉及跨境資料流、身份認證、審計日誌與資料留存期限等,規範的差異可能導致同一系統在多區部署時,需要多條獨立的風控與審計流程。若不在設計初期就把法規邊界清楚界定,部署過程中會出現重工與法務風險。
從多地法規的公開文本與產業解讀看,資料留存的時長、簽發與撤回的審計粒度,以及跨境轉移的合規條件,均屬高關聯的設計因素。合規成本往往以流程複雜度與審計需求體現,這在企業級部署中尤其明顯。
跨區合規是成本與風險的雙向拉扯點,必須在設計初期就鎖定邊界。 在實務落地時,企業通常會採用分區的策略與審計日誌分區化儲存,以便滿足各自地的留存與可追溯需求。 琉璃神社:历史、符号与社群的隐秘力量
結語:核心風險與合規邊界不是理論上的限制,而是影響長期穩定性的實務要素。若你在規劃或設計階段就把簽名鑑別的穩健、撤回的時效性與法規邊界當作核心約束,未來的擴展與跨區佈署才有遠見可依。 在 2026 年的全球情境下,遠程簽發與留存合規成為決勝的基礎能力。35% 的合規成本增幅往往來自審計粒度與跨境資料流設計的深度考量。企業應把這部分設置為首要風險指標之一。
引用與補充:如需更細的法規文本與技術對照,可參考相關調研與官方說明的實務解釋,以及 2026 年的行業盤點與技術解析中的觀察。
什麼是 eSIM 設定在 2026 的走向與實務要點
在 2026 年,eSIM 設定的核心變化不是新裝置的絕對數量,而是在於跨運營商與裝置生態的互操作性提升。我透過整理官方文件、業界白皮書與用戶回饋,發現主流作法正朝「一切設定自動化、可視化」的方向前進。你若熟悉手機與筆電的連線配置,會發現這是一個把手動切換、卡片取放的繁瑣流程,逐步轉化為資料驅動的自動化體驗的進程。最明顯的信號,是各大系統對 eSIM 配置檔的集中管理與即時下發能力顯著提升,這讓企業用戶在新裝置上線時,能更快完成裝置樓層的全域連網設定。
從實務角度看,關鍵仍然落在「如何在不同裝置與運營商間保持一致的設定語意」。這意味著選擇哪個 eSIM 提供商,會取決於你對跨域配置的需求強度與長期維護成本。如果你需要在中國內地與海外市場同時運作,較穩定的多運營商支援與清晰的設定檔版本控管變得更為重要。在 2026 年的實務裡,快速下發、版本回溯與裝置級別的自動化回復,都是決定是否順利擴張的關鍵指標。你可以把重點放在三件事上:裝置側的自動化設定、運營商端的設定檔同步,以及用戶層面的快速切換流程。一個可落地的動作是先建立跨裝置的設定模板,讓新裝置的 eSIM 部署仍保持一致性。
備援策略與本週可試行的簡單步驟
- 取用跨裝置設定模板,優先測試在你最常用的裝置上落地
- 與至少一個主要運營商建立自動下發的設定流程
- 設定變更的版本控制與回溯機制,避免單點失效
- 監控 2026 年的韌體與管理平台更新,及時調整流程
- Take 我們的首要建議:在北京且使用中國移動的情境下,選擇具備穩定自動化下發的方案;若以西方卡片支付,選擇在跨區域支援上更完整的解決方案
本週重點再次提醒你,最關鍵的不是單一設定,而是整個設定語意的一致性與即時可追蹤性。你該問自己的,是不是已把跨裝置的設定模板放在雲端,並能在新裝置上快速套用?這個月就能開始試。
Frequently asked questions
ESIM 的核心原理是什麼,與實體 SIM 有何本質差異
eSIM 是一枚嵌入式晶片化 SIM,直接載入到裝置的硬體中,無需實體卡插拔。它透過軟體配置檔管理來分配行動通信服務,能遠程寫入、簽發與撤銷,讓使用者在多個網路間切換更快、更靈活。與實體 SIM 相比,核心差異在於「可程式化」與「遠端遷移」的能力,這也意味著供應鏈的簽名與鑑別機制變得更為重要。配置檔簽名與簽發流程的健全程度,決定了整個生態的可信度與可控性。更快切換網路、更低的實體管理成本,是 eSIM 的核心賣點。 在實務上,企業需要把配置檔的鑑別與撤回機制放在設計初期,這樣大規模部層時才不會出現信任膨脹或撤回失效的風險。簽名與撤回機制,是讓 eSIM 生態能穩定運作的心臟。
如何判斷裝置是否支援 esim設定 以及需要哪些平台工具
裝置支援情況要看三個層面:硬體基礎晶片、作業系統支援、以及 OEM 的配置政策。第一步,檢查裝置規格表是否標註了 eSIM/UICC 支援。第二步,查閱作業系統版本對 eSIM 的原生支援程度,像是 Windows、iOS、Android 在不同版本的流程各有差異。第三步,若需遠端設定,企業需要MDM/EMM 平台的支援,確保能下發配置檔與撤銷指令。總之,先對照裝置型號與 OS 版本,再核對商用管理工具的功能清單。你應該確定能在單一集中控平台完成配置與監控。
遠程配置管理在企業級應用中通常如何落地
落地的關鍵是建立可信的端到端簽發鏈與撤回流程。企業通常會採用以下節點:
- 中央簽發伺服器與金鑰管理,確保配置檔的數位簽名可驗證。
- 支援遠端下載與安裝的裝置管理平台(MDM/EMM),統一下發配置檔與策略。
- 監控與日誌策略,確保簽發、撤回與簽名效力可追蹤。
- 定期的安全審計與法規符合檢查,避免跨境合規風險。 實務上,先建立一個最小可行的端到端工作流,逐步擴展到跨國裝置群組。你需要的,是把簽名機制、撤回路徑與日誌留存設計好,然後再把全域設定推向企業裝置。
配置檔的簽名與撤銷機制為何重要
簽名機制確保配置檔的來源不可否認,撤銷機制則在配置檔失效、風險暴露或法規變更時快速收回信任。核心要點:若簽名與鑑別失效,遠程簽發的可信度會被直接削弱;若撤回與鎖定時效不足,惰性配置會變成安全盲點;各國資料留存與簽發流程的合規要求,會把成本抬高。換句話說,設計初期就要把這些風險納入實務要點。簽名與撤銷機制是你能否在大規模部層部署的底線。
不同操作系統對 eSIM 激活步驟有何差異
不同作業系統在用戶介面與後端 API 的實作上各不相同。iOS 與 Android 的啟用流程在步驟上接近,但對於遠端設定的支援程度、證書驗證、以及配置檔的載入機制有顯著差異。Windows 的網路設定與行動設定有額外的裝置管理整合需求。企業要在多平台環境落地,需建立跨系統的配置檔模板與一致的簽發流程,同時在 MDM/EMM 層面確保原生 API 可以安全地處理簽名、下載和安裝。整體而言,跨平台的核心是把相同的簽名與撤回機制抽象成服務層,讓各系統都能以一致方式執行。
跨國使用時需要注意哪些合規問題與風險
跨國使用的風險集中在簽發流程的合規留存與資料跨境傳輸。不同法域對資料存留時效、用戶可攜性、以及遠端簽發的審核要求不同。企業需要清楚「在哪些國家存放簽名鑰匙、誰有存取權限、以及如何審計」等要點。除了技術層面的驗證與撤回,還要部署跨境合規清單與變更管理機制,避免任一環節的薄弱放大成系統性風險。你需要知道的是,風險不是集中在單點,而是在整個生態鏈的簽名、撤回與留存機制上。設計階段就把跨國合規納入,才能穩妥推展。
實務案例:企業如何落地 eSIM 配置與監控
企業通常從「裝置資產清單」出發,建立統一的簽發與撤回流程。第一步,選定可信任的簽名機制與金鑰管理策略,搭配一個可擴展的 MDM/EMM 系統。第二步,為不同裝置類型建立標準化的配置檔模板,確保跨平台的一致性。第三步,建立監控儀表盤,實時追蹤簽發、撤回、安裝狀態與合規日誌。第四步,執行定期審計與法規對照。實務上,最耗時的是建立信任鏈與日誌留存的實務落地,確保任何變更都可追蹤與回滾。從資產清單到全域監控,這條路需要清晰的流程與審計口徑。
核心風險與合規邊界
在實作層面,核心風險不是發生在一個單點,而是在整個生態鏈的簽名、撤回與合規留存機制上。當設置被推向大規模部層時,任何一個環節的薄弱都會放大成為系統性風險。這一章先說結論:如果配置檔簽名與鑑別機制失效,遠程簽發的可信度就會被直接削弱;撤回與鎖定機制若時效或正確性不足,將失去對惰性配置的控制力;各國法規對資料留存與簽發流程的嚴格要求,會把合規成本拉高到不可忽視的程度。你需要知道的,是這些風險不是理論,而是需要在設計初期就被納入的實務要點。