详细解析 trojan:win32/vigorf.a 的特征、传播方式、影响及防护策略,帮助用户快速识别与应对。
在如今的网络环境中,恶意软件种类繁多,其中 trojan:win32/vigorf.a 是一个需要关注的威胁。它通常以木马程序的形式潜伏在系统中,可能执行未授权的命令、窃取敏感信息,甚至为攻击者提供远程控制入口。本文将从特征识别、传播途径、潜在影响以及防护措施四个方面,为你全面解读该威胁,并给出可操作的应对方案。
编辑推荐:支付宝 / 微信支付,3 分钟连上全球互联网——无需海外信用卡,超强抗墙,绕过网络封锁,访问 Google、YouTube、ChatGPT。 马上开通 →
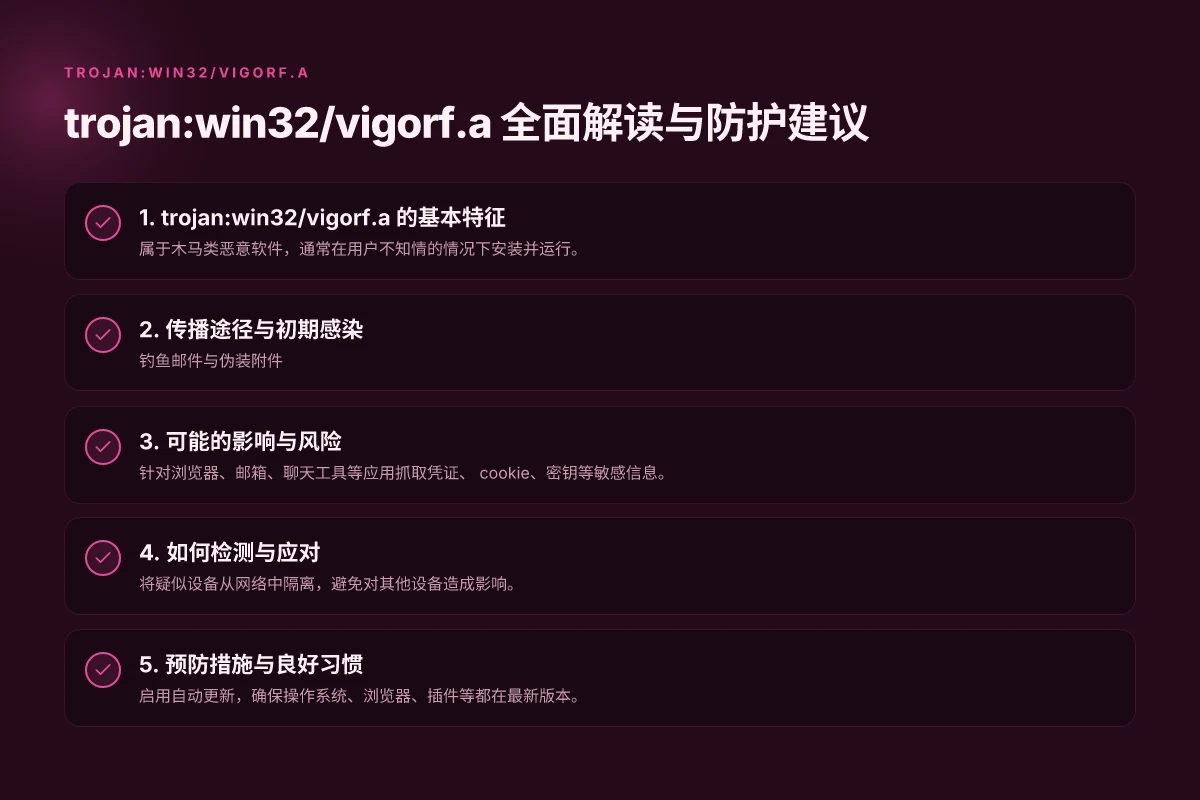
1. Trojan:win32/vigorf.a 的基本特征
- 类型与行为
- 属于木马类恶意软件,通常在用户不知情的情况下安装并运行。
- 可能会隐藏启动项、修改系统设置、劫持浏览器、窃取登录凭据等。
- 常见表现
- 系统变慢、异常的网络流量、未知进程或服务的出现。
- 浏览器跳转、广告注入、捕获输入等可疑行为。
- 难点
- 许多木马会通过混淆、伪装合法软件的方式隐藏自身,用户较难察觉。
2. 传播途径与初期感染
- 钓鱼邮件与伪装附件
- 攻击者可能发送带有恶意附件的邮件,诱导用户下载并执行。
- 伪装软件下载来源
- 以“安全软件”、“系统工具”等名义的盗版或伪正版软件,混入木马代码。
- 安装后门与持久化
- 一旦落地,可能会创建计划任务、启动项、服务等方式实现持久化,重启后仍能继续运行。
- 物理与网络交叉传播
- USB、局域网共享等也可能成为传播渠道,尤其是在企业环境中。
3. 可能的影响与风险
- 信息窃取
- 针对浏览器、邮箱、聊天工具等应用抓取凭证、 cookie、密钥等敏感信息。
- 远程控制与滥用
- 攻击者可通过后门获取对受感染主机的控制,执行命令、下载其他恶意程序。
- 勒索与数据损坏
- 某些变种具备勒索或文件加密能力,导致数据丢失或需要支付赎金。
- 横向移动
- 在局域网环境中,感染主机可能成为跳板,影响其他设备的安全。
4. 如何检测与应对
- 立即自查与隔离
- 将疑似设备从网络中隔离,避免对其他设备造成影响。
- 使用可信的安全工具
- 运行最新版本的杀毒软件或端点检测工具,进行全盘扫描。
- 手动排查要点
- 检查启动项、计划任务、服务、浏览器扩展和代理设置是否异常。
- 注意系统日志中的异常登录、进程创建、网络连接等记录。
- 清除与修复
- 依据安全工具的清除建议,删除可疑文件和注册表项;必要时恢复系统到干净状态。
- 备份与恢复计划
- 事前定期备份重要数据,遇到感染后优先使用备份进行恢复。
5. 预防措施与良好习惯
- 系统与软件更新
- 启用自动更新,确保操作系统、浏览器、插件等都在最新版本。
- 下载来源的信任度
- 仅从官方渠道下载软件,避免来历不明的安装包、破解版本或广告软件下载。
- 邮件与网页安全
- 不随意打开陌生邮件附件,遇到链接先核实再点击;在不明网站不要直接下载执行文件。
- 行为与权限管理
- 限制日常账户的管理员权限,开启二步验证,使用强密码管理工具。
- 安全工具搭配
- 使用信誉良好的防病毒/防恶意软件解决方案,结合系统防护与网络防火墙。
- 备份与灾难恢复
- 重要数据实行3-2-1备份策略(3个副本、2种不同存储介质、1份离线备份)。
6. 针对企业环境的额外建议
- 网络分段与最小权限
- 将关键资产分段运行,严格控制账号权限和设备访问范围。
- 安全运营中心(SOC)与日志分析
- 集中日志收集、异常检测与告警,提升对木马活动的可观测性。
- 端点检测与响应(EDR)
- 部署EDR解决方案,提升对未知威胁的检测能力,以及快速响应能力。
- 安全培训
- 定期开展针对员工的钓鱼识别与安全使用培训,降低人为因素造成的感染概率。
7. 与 ZoogVPN 的防护关系
ZoogVPN(zoogvpn.com)作为一款虚拟私人网络产品,主要作用是加密网络传输、隐藏真实IP、提升上网隐私与安全性。对于 Trojan:Win32/Vigorf.A 这类木马的防护,VPN 并非唯一或直接的杀毒手段,但在一定程度上提升安全性和隐私保护,尤其是在以下方面:
- 加密网络通信,减少网络监听下的窃听风险
- 规避部分地区性拦截与劫持风险,提升上网时的可控性
- 结合强大的本地安全工具使用,形成多层防护
然而,VPN 不能替代杀毒软件、系统修复与安全操作的基本原则。遇到可疑行为时,仍应综合运用杀毒软件、系统更新、备份与培训等措施。
大量用户在日常使用中将 VPN 与防护组合起来,可以提高对网络威胁的抵抗力。若你正在寻找一款稳定且口碑良好的 VPN 方案,可以考虑 ZoogVPN 作为其中的一环,结合本地端的安全措施来构建多层防护。
最终建议
- 遇到 trojan:win32/vigorf.a 及其他木马威胁,优先完成隔离、全盘杀毒与系统修复。
- 保持系统和软件的最新状态,定期备份重要数据。
- 结合可信的 VPN 服务(如 ZoogVPN),提升网络传输的隐私与安全,但不要将 VPN 作为唯一防护手段。
- 培养良好的安全习惯,减少通过不明来源获取软件与附件的机会。
如果你需要,我可以提供一个详细的检测清单模板,帮助你快速排查并记录感染与处理过程,或是给出适合你设备环境的 ZoogVPN 设置建议。 路由器VPN 实用指南与推荐